








OpenAIs ChatGPT Agent könnte schon bald in der Lage sein, Ihren Webbrowser direkt zu steuern, anstatt in einer separaten, cloudbasierten Umgebung zu arbeiten.
Eine aktuelle Entdeckung von Tibor Blaho, leitender Entwickler bei AIPRM, enthüllte in den Agent-Einstellungen von ChatGPT einen versteckten Schalter „Use cloud browser“. „Die neue Version der ChatGPT-Web-App fügt beim Aktivieren des Agent-Modus eine versteckte Option ‚Use cloud browser‘ hinzu . . . diese Option ist nur aktiviert, wenn der User-Agent mit ‚ChatGPT.+Macintosh;.+ Chrome‘ übereinstimmt (wahrscheinlich der neue Browser von OpenAI),“ schrieb Blaho auf X.
Der Agent-Modus von ChatGPT läuft derzeit in einer Linux-basierten virtuellen Maschine, die auf Microsoft Azure gehostet wird. Dieser „virtuelle Browser“ erstellt Screenshots, klickt auf Schaltflächen, füllt Formulare aus und ruft Seiten aus der Ferne auf. Das ist zwar sicher, doch er kann nicht auf Ihre echten Browser-Tabs zugreifen und arbeitet nicht so reibungslos wie eine lokale App.
Laut BleepingComputer, deutet die geleakte Benutzeroberfläche darauf hin, dass OpenAI den Agent-Modus so entwickelt, dass er „zwischen zwei Ausführungspfaden wählen kann: einem entfernten ‚Cloud-/virtuellen Browser‘ und einem lokalen Browser aus eigener Entwicklung (dem gemunkelten OpenAI-Browser).“
Das würde bedeuten, dass der Agent, wenn ein Nutzer den noch nicht veröffentlichten Chromium-basierten Browser von OpenAI unter macOS verwendet, direkt darin arbeiten könnte und den derzeit ausschließlich cloudbasierten Browsermodus umgehen würde.
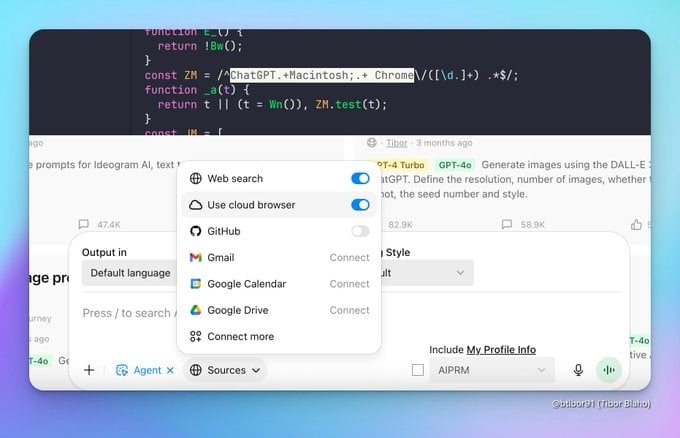
Bild: Tibor Blaho über X
Sicherheits- und Datenschutzbedenken
Diese Änderung eröffnet zwar spannende Möglichkeiten, wirft aber auch wichtige Fragen zur Sicherheit und zum Datenschutz auf. Ein KI-Agent, der den Browser eines Nutzers steuern kann, könnte potenziell auf eine große Bandbreite persönlicher Informationen und Onlinekonten zugreifen.
Wie auf den Hilfeseiten von OpenAI zum ChatGPT-Agenten angemerkt wird, birgt der Zugriff des Agenten auf Websites oder Konnektoren „potenzielle Datenschutzrisiken, darunter Angriffe durch ‚Prompt-Injection‘“.
Der Entwickler von ChatGPT hat bereits mehrere Sicherheitsvorkehrungen umgesetzt, etwa die erforderliche Zustimmung des Nutzers vor wichtigen Aktionen und die Möglichkeit, bei sensiblen Aufgaben wie Anmeldungen „die Kontrolle über den Browser zu übernehmen“. Sollte der Agent jedoch möglicherweise einen direkteren Zugriff auf die gesamte Browserumgebung eines Nutzers erhalten, werden robuste Sicherheitsmaßnahmen umso wichtiger.
Der ChatGPT Agent, der im Juli vorgestellt wurde, vereint frühere Automatisierungswerkzeuge wie Operator und Deep Research in einem System, das mehrstufige Aufgaben analysieren, recherchieren und ausführen kann. Ein nativer Browser von OpenAI mit Agent-Integration könnte etablierte Anbieter wie Chrome und Edge herausfordern und mit KI-zentrierten Browsern wie Dia.
OpenAIs Reaktion auf den Leak
OpenAI hat die in dem Leak veröffentlichten Informationen nicht bestätigt. Der Schritt passt jedoch zu den Bestrebungen des Unternehmens, mehr Funktionen innerhalb des ChatGPT-Ökosystems zu halten, die Abhängigkeit von Drittanbieter-Tools zu verringern und die Kontrolle über Leistung, Sicherheit und Funktionen zu stärken.