




KI-Nutzer hatten am Donnerstagmorgen weniger Ausweichmöglichkeiten.
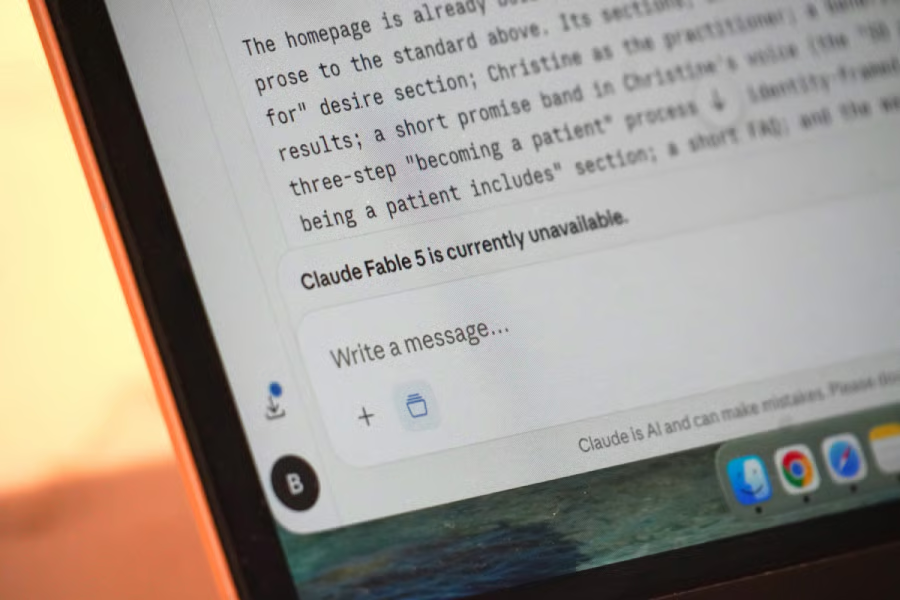
ChatGPT, Claude und Grok waren am 3. September gleichzeitig von Ausfällen betroffen, während auch Gemini-Nutzer Probleme meldeten. Für Unternehmen, die sich zunehmend auf mehrere KI-Anbieter als Ausweichstrategie verlassen, legte die Störung eine unangenehme Möglichkeit offen: Der Wechsel des Modells hilft wenig, wenn mehrere Dienste gleichzeitig ausfallen.
Die bestätigten Vorfälle bei ChatGPT, Claude und Grok überschnitten sich mehr als eine Stunde lang und machten aus möglichen isolierten Ausfällen einzelner Anbieter einen umfassenderen Test der Widerstandsfähigkeit von KI-Systemen.
Ausfälle betrafen Chatbots und Coding-Tools
Anthropic und SpaceXAI begannen laut ihren Störungsprotokollen kurz nach 9:25 Uhr ET innerhalb weniger Minuten voneinander Probleme mit Claude und Grok zu melden. OpenAI zog nach und meldete um 10:43 Uhr einen Ausfall. Alle drei Anbieter hatten den Dienst bis 13:07 Uhr wiederhergestellt.
Probleme erreichten neben den Tools für Verbraucher auch KI-Chatbots. Anthropic führte die API von Claude und Claude Code als betroffene Produkte auf. Auch Cowork stieß auf Fehler, und der Ausfall bei OpenAI beeinträchtigte Codex.
Im Störungsprotokoll von SpaceXAI ist für Grok ein dreistündiger und 37-minütiger Ausfall vermerkt – der längste bestätigte Vorfall der Gruppe. Auch Gemini-Nutzer meldeten fehlgeschlagene Antworten und eine langsame Leistung, wie Gulf News berichtete, obwohl Google zu diesem Zeitpunkt keinen weitreichenden Ausfall für Verbraucher bestätigt hatte.
Erklärungen der Anbieter lassen gemeinsame Ursache offen
Die offiziellen Stellungnahmen der großen KI-Unternehmen unterschieden sich im Detail. Ein OpenAI-Sprecher sagte gegenüber USA TODAY, dass ein „Routing-Fehler“ ChatGPT und Codex für einige Nutzer nicht verfügbar gemacht habe. Anthropic führte den Ausfall von Claude laut dem Bericht ebenfalls auf Infrastrukturprobleme zurück.
SpaceXAI lieferte die konkreteste Erklärung. „Wir bedauern die Probleme, die Sie möglicherweise mit Grok nach einem Ausfall in unserem Rechenzentrum in Memphis heute Morgen hatten“, wie das Unternehmen auf X schrieb. SpaceXAI entschuldigte sich außerdem bei seinen „betroffenen Rechenpartnern“.
Kein Anbieter hat die Vorfälle miteinander verknüpft, und allein ihr zeitliches Zusammentreffen belegt keine gemeinsame Ursache.
Was eWeek herausgefunden hat: KI-Failover-Pläne haben eine Schwachstelle
Nach dem Abgleich der veröffentlichten Zeitabläufe der Anbieter stellte eWeek fest, dass ChatGPT, Claude und Grok 93 Minuten lang gleichzeitig betroffen waren. Gemini wurde aus der Berechnung ausgeschlossen, weil die verfügbaren Berichte keine ausreichend konsistenten Start- und Wiederherstellungszeiten enthielten.
Die Überschneidung ist relevant, weil der Wechsel des Anbieters zu den einfachsten Möglichkeiten gehört, mit denen Unternehmen ihre KI-Workflows resilienter machen. Anwendungen, die an die API eines einzelnen Anbieters gebunden sind, benötigen jedoch eine vorab konfigurierte Failover-Logik, um automatisch umzuschalten, während Coding-Tools und intelligente Automatisierung möglicherweise nicht verfügbar bleiben, bis Ingenieure sie umleiten oder der ursprüngliche Dienst zurückkehrt.
Teams, die Pläne für die KI-Resilienz entwickeln, können diese Pläne vor einem Ausfall testen, indem sie ihr primäres Modell vorübergehend aus einem Workflow entfernen. Mitarbeiter sollten dieselbe Aufgabe über das Fallback erledigen können, ohne neuen Zugriff anzufordern, Prompts oder Kontext neu aufzubauen oder auf die Neukonfiguration von Integrationen durch Ingenieure zu warten.
Eine gescheiterte Übergabe kann Lücken bei Authentifizierung, API-Kompatibilität, Kontextübertragung, Berechtigungen oder Mitarbeiterschulungen offenlegen, bevor diese Probleme während eines tatsächlichen Ausfalls zutage treten.
Ein einzelner KI-Ausfall lässt sich oft umgehen. Mehrere gleichzeitige Ausfälle zeigen, ob im Workflow tatsächlich ein Backup-Plan existiert oder nur auf der Liste eines Anbieters steht.
Weiterführende Lektüre: Erfahren Sie, wie Astra und SafeMind unterschiedliche Ansätze zur Cyberabwehr in Unternehmen verfolgen und wo sich diese Strategien überschneiden.