







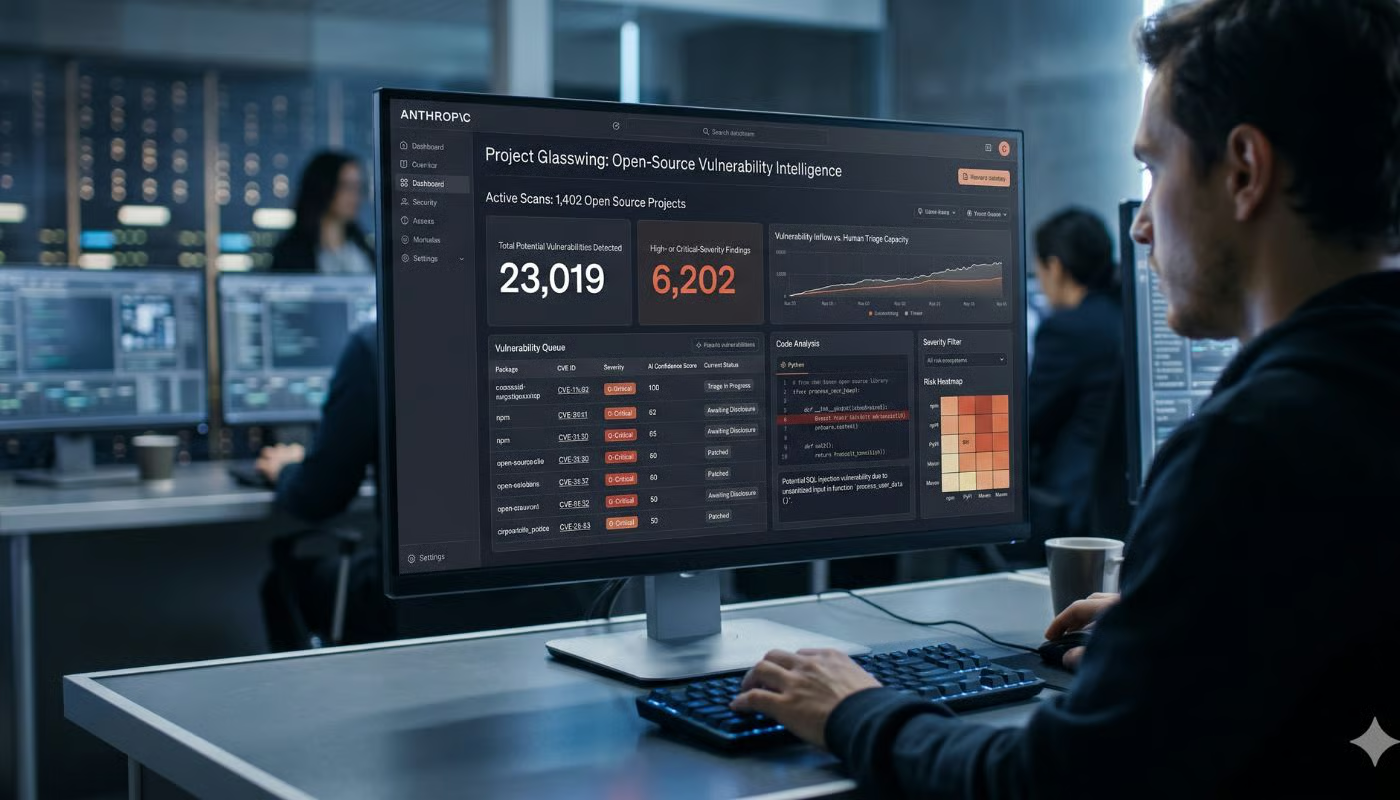
La dernière mise à jour de Project Glasswing par Anthropic lance un avertissement au monde du logiciel.
Claude Mythos Preview a signalé 23 019 vulnérabilités potentielles dans des projets open source, dont 6 202 sont estimées de gravité élevée ou critique. Anthropic a déclaré que le volume de failles découvertes par l’IA transforme la vérification, la divulgation et la correction en nouveaux goulots d’étranglement.
La recherche de vulnérabilités assistée par l’IA pourrait bientôt déterminer si les défenseurs sont capables d’avancer aussi vite que les modèles qui analysent leur code.
De nombreux bugs détectés par l’IA ont résisté
Le modèle d’IA a analysé plus de 1 000 projets. Un sous-ensemble a fait l’objet de vérifications supplémentaires par des sociétés de sécurité indépendantes ou par Anthropic elle-même, et les premiers chiffres de validation étaient substantiels :
- 1,752: Résultats évalués comme étant de gravité élevée ou critique et examinés par des sociétés de sécurité externes ou des chercheurs internes.
- 90.6%: Résultats examinés et jugés valides, avec un véritable positif confirmé.
- 62.4%: Résultats examinés et confirmés comme étant de gravité élevée ou critique.
- Près de 3 900 : Vulnérabilités open source de gravité élevée ou critique prévues si les taux actuels après triage se maintiennent.
Un exemple concernait wolfSSL, une bibliothèque de cryptographie open source utilisée dans des milliards d’appareils. Mythos Preview a découvert une faille désormais corrigée qui aurait pu permettre à un attaquant de falsifier des certificats et, potentiellement, de faire passer un faux site bancaire ou de messagerie pour un site légitime aux yeux de l’utilisateur.
La découverte elle-même devient la partie la plus facile. « Les trouver au départ est devenu beaucoup plus simple avec Mythos Preview », a déclaré l’entreprise d’IA.
Les correctifs ne suivent pas le rythme
La divulgation coordonnée vise à donner aux équipes logicielles le temps de vérifier les failles, de préparer des correctifs et de permettre aux utilisateurs de mettre leurs logiciels à jour avant que les détails ne soient rendus publics. Mythos Preview teste l’efficacité de ce processus lorsque les résultats arrivent en masse.
Chaque rapport nécessite toujours un examen humain. Les chercheurs doivent reproduire le problème, évaluer sa gravité, vérifier si un correctif existe déjà et fournir aux mainteneurs suffisamment de détails pour réparer le code en toute sécurité. Certains mainteneurs ont demandé à Anthropic de ralentir le rythme des divulgations, car ils avaient besoin de plus de temps pour réagir.
Anthropic a déclaré avoir signalé jusqu’ici 530 bugs de gravité élevée ou critique aux mainteneurs, mais seuls 75 ont été corrigés. En moyenne, il faut environ deux semaines pour corriger un bug de ce niveau de gravité.
Le faible nombre de correctifs s’explique en partie par le stade précoce de la période standard de divulgation de 90 jours, et certains correctifs peuvent ne pas être encore visibles, car tous ne font pas l’objet d’un avis de sécurité public.
La mise à disposition du public reste exclue
Anthropic a maintenu les modèles de la classe Mythos hors d’une mise à disposition générale tout en utilisant cette technologie avec les partenaires de Project Glasswing. Des modèles aussi performants que Mythos Preview seront bientôt développés par de nombreuses entreprises d’IA, a averti le créateur de Claude, ce qui rend les contrôles d’accès et les garde-fous plus urgents.
L’accès reste limité, car les garde-fous n’ont pas suivi le rythme des capacités. « Aucune entreprise — Anthropic comprise — n’a mis au point de garde-fous suffisamment robustes pour empêcher ces modèles d’être détournés », a déclaré la société.
À court terme, l’accès passe plutôt par Project Glasswing. Le programme sera étendu à davantage de partenaires critiques, notamment aux États-Unis et aux gouvernements alliés, tandis que les équipes de sécurité répondant aux critères bénéficieront d’outils défensifs comme Claude Security, des workflows d’analyse, un outil de cartographie des bases de code et un générateur de modèles de menace.
Le dernier casse-tête de Google Search montre comment l’IA générative peut rendre les anciennes tactiques de spam nouvellement dangereuses.