








OpenAI fait évoluer Codex au-delà du codage, vers un outil de bureau plus polyvalent pour les flux de travail, soulevant une question familière dans les entreprises : jusqu’où faut-il laisser un agent d’IA contrôler des applications métier en production ?
L’entreprise travaillerait sur une « superapplication » de bureau qui réunirait ChatGPT, Codex et Atlas. Par ailleurs, la mise à jour de Codex du 16 avril apportait l’utilisation d’ordinateurs en arrière-plan, plus de 90 plug-ins, l’accès aux navigateurs, des fonctions de mémoire et des automatisations capables de reprendre le travail au fil du temps. Codex devient ainsi plus utile pour les flux de travail en entreprise, mais plus difficile à encadrer pour les équipes informatiques et de sécurité.
Quand Codex passe du codage au contrôle des flux de travail
OpenAI travaille sur une « superapplication » de bureau qui réunirait ChatGPT, Codex et son navigateur Atlas dopé à l’IA au sein d’une même application, a rapporté The Verge, en citant The Wall Street Journal.
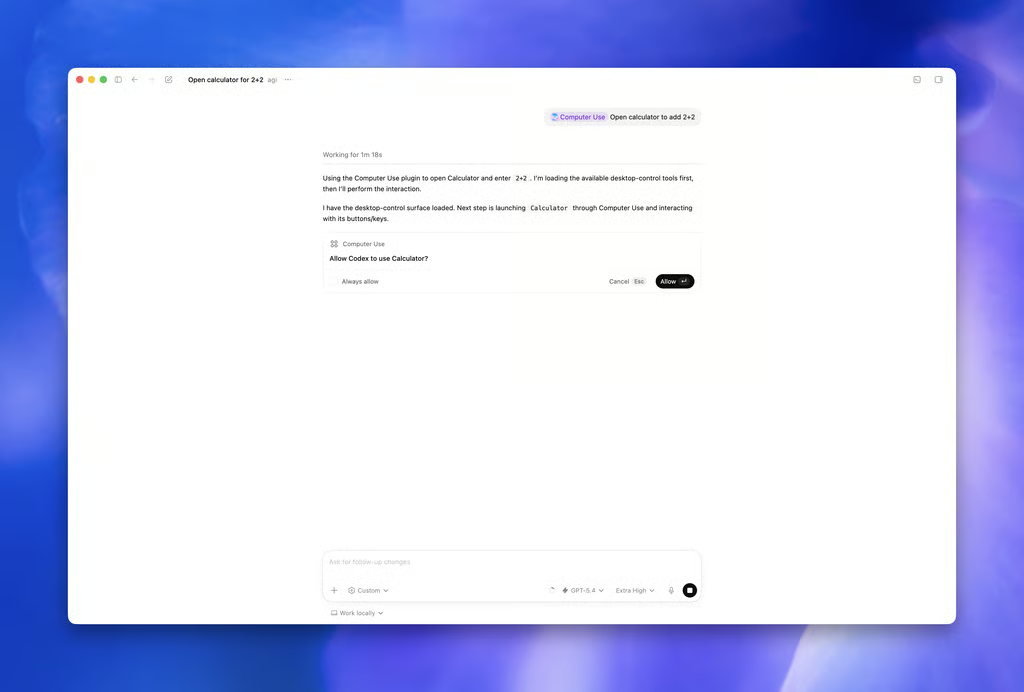
La mise à jour de Codex du 16 avril a fait évoluer Codex vers un espace de travail plus polyvalent pour les agents. OpenAI a indiqué que Codex pouvait utiliser des applications avec son propre curseur, tandis que plusieurs agents fonctionnaient en parallèle sur un Mac.
La mise à jour a également ajouté plus de 90 plug-ins, un navigateur intégré, une mémoire, des automatisations et des connexions SSH à des environnements de développement distants en alpha. Codex peut extraire du contexte de Slack, Gmail, Notion, Google Docs et de bases de code afin de suggérer les éléments nécessitant une attention.
Cette orientation rappelle la volonté de Microsoft de développer l’automatisation permanente dans Microsoft 365, où les agents se rapprochent toujours davantage des e-mails, des calendriers, des notifications et des systèmes qui structurent le travail quotidien.
L’utilisation d’ordinateurs en arrière-plan est d’abord disponible sur macOS, tandis que les fonctions de personnalisation devraient arriver plus tard pour les utilisateurs des offres Enterprise et Edu, ainsi que ceux de l’UE et du Royaume-Uni. OpenAI a également indiqué le 2 juin que Codex comptait plus de 5 millions d’utilisateurs actifs hebdomadaires, les travailleurs du savoir représentant environ 20 % de sa base d’utilisateurs.
Microsoft teste une idée connexe avec les appareils conceptuels Project Solara, signe que les grands fournisseurs explorent de nouvelles façons de faire participer les agents d’IA aux tâches professionnelles.
Pourquoi le contrôle des agents constitue le véritable test de sécurité
OpenAI a publié des contrôles pour les entreprises dans Codex, notamment l’absence d’entraînement sur les données d’entreprise, l’absence totale de conservation des données pour l’application, la CLI et l’IDE, des contrôles d’accès précis, le chiffrement et la journalisation des audits via l’API de conformité de ChatGPT.
Ces contrôles contribuent à protéger la confidentialité et à gérer les identités, mais ils ne répondent pas à la question la plus difficile : que se passe-t-il lorsqu’un logiciel peut agir au sein de systèmes métier en production ?
La documentation de sécurité de Codex publiée par OpenAI avertit que l’accès au réseau ou la recherche sur le Web peuvent exposer les agents à des injections de prompts, dans lesquelles du contenu non fiable amène l’agent à récupérer ou à suivre des instructions malveillantes. Le risque augmente lorsqu’un agent peut lire des fichiers, appeler des plug-ins, utiliser des identifiants ou déclencher des actions dans des applications connectées.
Une attaque de la chaîne d’approvisionnement npm rapportée a utilisé un paquet se faisant passer pour un outil lié à Codex afin de dérober les jetons d’authentification OpenAI de développeurs, selon TechRadar. Une autre vulnérabilité de Codex signalée par BeyondTrust Phantom Labs concernait des noms de branches GitHub susceptibles d’être utilisés pour injecter des commandes et exposer des jetons GitHub.
OpenAI pousse également Codex plus loin dans le domaine de la sécurité défensive avec Daybreak et Codex Security, ce qui rend les mécanismes de gouvernance et d’approbation d’autant plus importants à mesure que les agents se rapprochent de la détection et de la correction des vulnérabilités.
Pour les équipes technologiques des entreprises, la question est de savoir si les actions des agents sur les postes de travail, les navigateurs, les bases de code, les e-mails, les calendriers, les documents, les feuilles de calcul et les outils de messagerie peuvent être encadrées, journalisées, approuvées et annulées. Tant que ces contrôles ne seront pas plus aboutis, la superapplication dont l’existence a été rapportée restera un pari prometteur sur les flux de travail en entreprise, avec un modèle de sécurité toujours sous surveillance.
À lire également : ChatGPhish montre comment une injection de prompt peut transformer des résumés d’IA de confiance en leurres d’hameçonnage.