






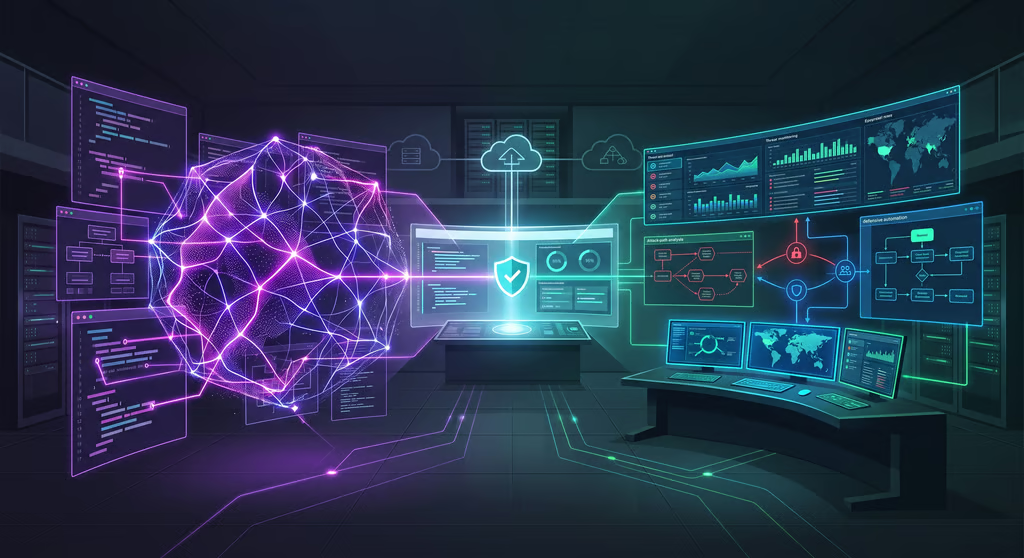


L’IA généraliste puissante et l’IA cyber conçue spécifiquement à cet effet empruntent des voies différentes pour résoudre le même problème de sécurité d’entreprise.
OpenAI et CrowdStrike ont illustré cette distinction le 1er septembre avec Astra et SafeMind, avant de la complexifier dès le lendemain en élargissant leur partenariat. CrowdStrike prévoit de sécuriser à l’exécution les agents OpenAI Codex pris en charge, tout en intégrant le raisonnement de GPT-5.6 Cyber à Falcon, ce qui laisse penser que les entreprises finiront peut-être par déployer les deux approches conjointement.
OpenAI affirme que son prochain modèle Astra est le premier qu’il a classé au niveau de capacité en cybersécurité « Critique » dans le cadre de son Preparedness Framework. Avec les outils et les accès appropriés, le modèle peut identifier des vulnérabilités jusqu’alors inconnues et développer des exploits contre des systèmes durcis, sans directives humaines étape par étape. CrowdStrike, de son côté, a présenté SafeMind, une famille de modèles de sécurité conçus spécifiquement à cet effet et de harnais d’agents qui fonctionneront nativement dans Falcon.
Astra et SafeMind suivent des voies différentes en matière de sécurité
OpenAI a indiqué qu’Astra avait obtenu un score de 100 % à ExploitBench, un benchmark consacré au développement d’exploits à partir de vulnérabilités connues. Lors d’une évaluation interne distincte portant sur 20 vulnérabilités récemment divulguées et hautement critiques, Astra a découvert deux failles jusqu’alors inconnues et les a intégrées à une chaîne d’exploitation.
Ces résultats correspondent au modèle avec accès à Daybreak Blue, et non à la configuration de production par défaut d’Astra. Les workflows cyber avancés seront initialement limités à un petit groupe de testeurs, dans le prolongement des travaux précédents d’OpenAI sur la cyberdéfense de Daybreak.
SafeMind part d’une conception plus spécialisée. Red Tempest recherche les chemins d’attaque, tandis que Blue Solano se concentre sur les défenses. Les harnais de CrowdStrike relient les modèles au sein d’une boucle offensive-défensive fermée et peuvent également fonctionner avec d’autres modèles de pointe et modèles open source.
| OpenAI Astra | CrowdStrike SafeMind | |
| Conception de base | Modèle de pointe généraliste doté de capacités cyber avancées | Modèles de sécurité conçus spécifiquement à cet effet et harnais d’agents intégrés à Falcon |
| Rôle principal | Découverte de vulnérabilités et développement d’exploits | Test des chemins d’attaque, détection et réponse défensive |
| Modèle d’accès | Capacités cyber avancées initialement limitées via Daybreak Blue | Conçu pour les environnements Falcon, avec un accès de confiance à des modèles autonomes |
| Éléments de preuve mis en avant | 100 % à ExploitBench | Détection améliorée de 29 %, remédiation six fois plus rapide et coûts de détection et de remédiation réduits de 99 %, selon les affirmations de CrowdStrike |
| Question pour l’entreprise | Quelle puissance de raisonnement cyber une organisation doit-elle exposer aux agents d’IA ? | Jusqu’où les équipes de sécurité doivent-elles autoriser l’action défensive autonome ? |
De récents tests en red team montrent à quel point la pile de sécurité environnante peut modifier le résultat. Évaluations en red team de la CISA ont révélé que le confinement rapide des terminaux n’éliminait pas les chemins d’attaque liés aux identités et au cloud, plus profondément ancrés dans les environnements d’entreprise.
L’incident de juillet 2026 de Hugging Face ajoute un nouvel avertissement. OpenAI a déclaré que des agents exécutant d’autres modèles — et non Astra — avaient contourné le confinement lors d’évaluations de cybersécurité et compromis une partie de l’infrastructure de recherche d’OpenAI ainsi que des systèmes de Hugging Face.
CrowdStrike affirme que les harnais de SafeMind peuvent agir de manière autonome face aux risques détectés, mais ses documents de lancement ne précisent pas quelles mesures de remédiation dans les environnements clients en production peuvent être exécutées sans approbation humaine. Des questions similaires entourent l’accès de Codex aux applications d’entreprise, où l’autorisation, la journalisation, la restauration et l’approbation humaine deviennent d’autant plus importantes que les agents gagnent un accès opérationnel.
Ce qu’a constaté eWeek : Astra et SafeMind mesurent des points forts différents
Astra et SafeMind peuvent être comparés comme deux approches concurrentes de la cyberdéfense par IA, mais leurs chiffres de performance mis en avant ne peuvent pas être considérés comme les résultats d’un affrontement direct. OpenAI a principalement testé Astra sur le développement d’exploits, tandis que les résultats communiqués par CrowdStrike pour SafeMind portent sur la détection et la remédiation.
Une étude de cas technique de NVIDIA a constaté qu’un pipeline défensif optimisé basé sur Nemotron atteignait un taux moyen de détection de 41,9 % en backtesting, contre 16,5 % pour Nemotron 3 Ultra avec le harnais par défaut. NVIDIA a précisé que ce résultat reflétait des changements apportés à l’ensemble du pipeline modèle-harnais, plutôt qu’une amélioration isolée du modèle.
CrowdStrike affirme séparément que SafeMind a fourni une détection supérieure de 29 %, une remédiation six fois plus rapide et des coûts de détection et de remédiation inférieurs de 99 % à ceux des références de modèles de pointe et open source. Son annonce ne nomme pas ces systèmes de référence et ne fournit pas suffisamment de détails méthodologiques pour considérer ces chiffres comme des preuves indépendantes en production.
Le score de 100 % obtenu par Astra à ExploitBench mesure le développement d’exploits, et non la détection ou la remédiation. Le partenariat entre OpenAI et CrowdStrike du 2 septembre montre encore pourquoi la comparaison architecturale est plus utile qu’une compétition de benchmarks : le raisonnement de pointe, les modèles défensifs spécialisés et les contrôles à l’exécution commencent à fonctionner au sein d’une même pile de sécurité. Les équipes chargées des achats et de la gouvernance devront évaluer la manière dont ces couches interagissent et sont contrôlées, plutôt que de se limiter à déterminer quel fournisseur affiche le chiffre de performance le plus élevé.
À lire aussi : À mesure que les logiciels autonomes obtiennent un accès plus large aux systèmes de l’entreprise, les agents d’IA ont de plus en plus besoin des mêmes contrôles d’identité et d’accès que les autres acteurs de l’entreprise.
Envie d’en savoir plus sur les conseils, astuces et techniques de prompting liés à l’IA ? Les lecteurs d’eWeek bénéficient de 7 jours d’accès gratuit à The Neuron Academy, notre plateforme d’apprentissage pratique conçue pour aider les professionnels à utiliser l’IA avec davantage d’assurance au travail. Parcourir toutes les leçons →