







Zu verstehen, wie man einen Website-Sicherheitsscan durchführt, ist wichtig, um eine solide Website-Sicherheit aufrechtzuerhalten, vertrauliche Daten zu schützen und die Einhaltung von Branchenstandards sicherzustellen. Bei einem Website-Sicherheitsscan wird Ihre Website auf Schwachstellen, Malware und andere Bedrohungen untersucht, die ihre Sicherheit und Datenintegrität gefährden könnten. Der Scanvorgang kann davon abhängen, ob die Website ein Content-Management-System (CMS) wie WordPress oder Joomla verwendet oder individuell entwickelt wurde.
Hier erfahren Sie, was Sie über das Scannen Ihrer Website auf Schwachstellen wissen müssen, welche häufigen Fehler Sie dabei vermeiden sollten und welche zuverlässigen Tools Sie zur Verbesserung der Website-Sicherheit einsetzen können. Mit einem Website-Sicherheitsscan können Sie potenzielle Probleme proaktiv beheben, kostspielige Maßnahmen zur Datenwiederherstellung vermeiden und rechtliche Haftungsrisiken nach einem Sicherheitsvorfall minimieren.
- DIE WICHTIGSTEN ERKENNTNISSE
- So scannen Sie eine WordPress-Website auf Schwachstellen
- So scannen Sie eine Joomla-Website auf Schwachstellen
- So scannen Sie eine individuell entwickelte Website auf Schwachstellen
- 10 häufige Website-Schwachstellen
- Best Practices für Website-Sicherheitsscans
- Die 3 besten Tools für Website-Sicherheitsscans
- Häufig gestellte Fragen (FAQs)
- Fazit: Ihre Website mit regelmäßigen Sicherheitsscans schützen
DIE WICHTIGSTEN ERKENNTNISSE
- •Mit dem Scannen von Websites auf Schwachstellen lassen sich häufige Website-Schwachstellen erkennen, darunter fehlerhafte Zugriffskontrollen, Sicherheitsfehlkonfigurationen, nicht gepatchte Komponenten und Schwachstellen durch Cross-Site-Scripting. (Zum Abschnitt springen)
- •Wenn Sie Best Practices für Website-Sicherheitsscans befolgen, können Sie Schwachstellen präzise identifizieren und die Risiken von Cyberangriffen minimieren. (Zum Abschnitt springen)
- •Für WordPress, Joomla und individuell entwickelte Websites stehen verschiedene Arten von Tools zum Scannen auf Website-Schwachstellen zur Verfügung. (Zum Abschnitt springen)
So scannen Sie eine WordPress-Website auf Schwachstellen
WordPress ist eines der weltweit beliebtesten Content-Management-Systeme und hält einen Anteil von 62,5 Prozent am globalen CMS-Markt. Seine Flexibilität, einfache Bedienung und umfangreiche Bibliothek an Plugins und Themes machen es bei Entwicklern und Nutzern gleichermaßen beliebt. Diese Popularität macht WordPress jedoch auch zu einem Ziel für Hacker und Cyberkriminelle. Glücklicherweise ist das Scannen Ihrer WordPress-Website auf Schwachstellen unkompliziert.
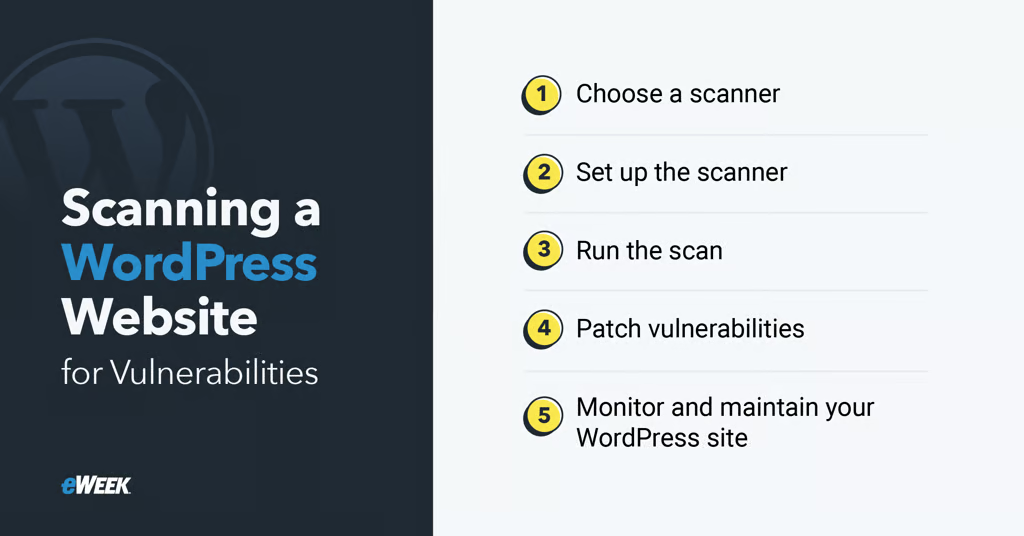
1. Einen Scanner auswählen
Wählen Sie einen geeigneten Scanner aus – Sie können Plugins wie Wordfence oder WPScan verwenden, die speziell für die WordPress-Sicherheit entwickelt wurden, oder ein umfassenderes kommerzielles Tool wie Acunetix oder das MalCare Security Plugin in Betracht ziehen.
2. Den Scanner einrichten
Wenn Sie ein Plugin verwenden, müssen Sie es installieren und konfigurieren, damit es Ihre Website scannt. Bei Onlinetools wie WPScan besuchen Sie die Website des Anbieters und befolgen die Anweisungen. Für kommerzielle Scanner müssen Sie sich in der Regel für den Dienst registrieren und die Einstellungen für Ihre Website konfigurieren.
3. Den Scan ausführen
Planen Sie das Plugin so, dass es Ihre Website regelmäßig scannt; die Scanergebnisse werden per E-Mail-Benachrichtigung versendet. Bei Onlinescannern geben Sie die URL Ihrer Website in die Webseite des Tools ein und warten, bis der Scan abgeschlossen ist. Bei den meisten kommerziellen Tools können Sie Scans entsprechend deren Einstellungen planen.
4. Schwachstellen patchen
Beheben Sie Schwachstellen auf Grundlage der Scanergebnisse. Wenn Sie einen Plugin-Scanner verwenden, aktualisieren Sie regelmäßig den WordPress-Kern, Themes und Plugins und spielen Sie alle empfohlenen Patches ein. Befolgen Sie bei kommerziellen Scanning-Tools die Anweisungen zum Patchen von Schwachstellen. Unabhängig vom Scannertyp müssen Sie sicherstellen, dass alle erforderlichen Patches installiert sind, um die Sicherheit Ihrer Website zu gewährleisten.
5. Die Website überwachen und pflegen
Um die Sicherheit Ihrer WordPress-Website aufrechtzuerhalten, sind regelmäßige Überwachung und Pflege erforderlich. Führen Sie regelmäßig Scans durch, um neu auftretende Schwachstellen zu erkennen, und überprüfen Sie routinemäßig, ob Sicherheitsprobleme vorliegen, damit Sie die Online-Präsenz Ihrer Website effektiv absichern können.
So scannen Sie eine Joomla-Website auf Schwachstellen
Obwohl Joomla nicht so weit verbreitet ist wie WordPress, ist es mit mehr als 123 Millionen Downloads weltweit dennoch ein beliebtes CMS. Dieses kostenlose CMS ist für seine einfache Bedienung, Flexibilität und leistungsstarken Kernfunktionen bekannt und daher ein bevorzugtes Ziel für Hacker und Cyberkriminelle. Um Risiken zu minimieren, sollten Sie beim Scannen von Joomla-Websites auf Schwachstellen systematisch vorgehen.
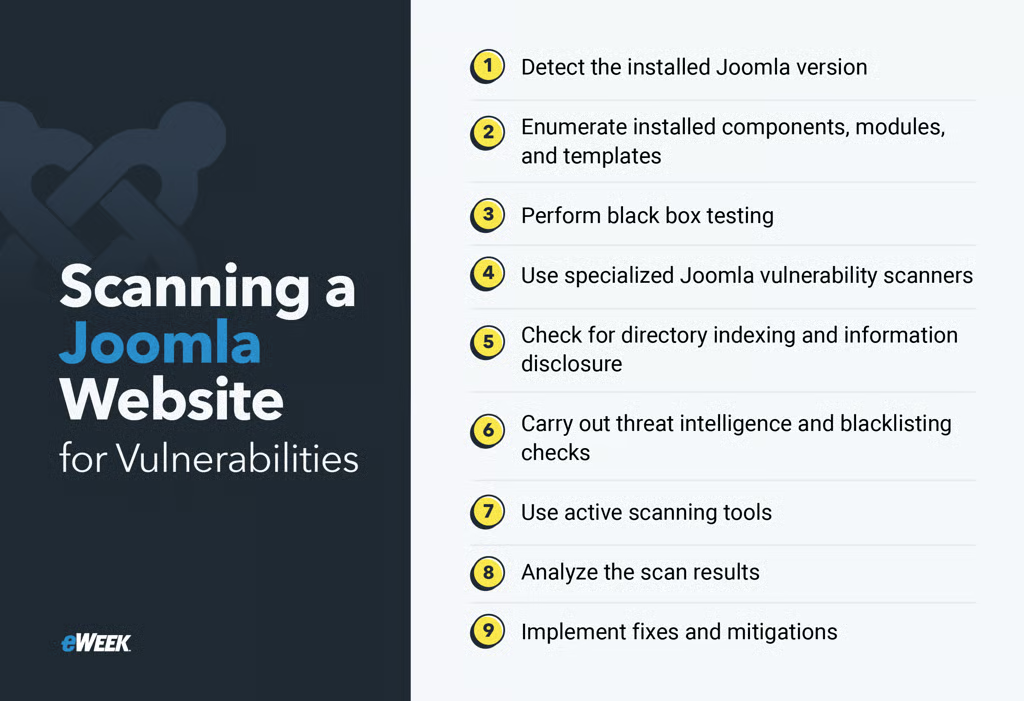
1. Die installierte Joomla-Version ermitteln
Ermitteln Sie die genaue Version von Joomla, die auf der Zielwebsite ausgeführt wird. Dies ist ein wichtiger Schritt, da sich so Schwachstellen aufdecken lassen, die für diese bestimmte Version spezifisch sind. Wenn Sie die installierte Version identifizieren, können Sie sie mit Sicherheitsdatenbanken abgleichen und nach potenziellen Sicherheitslücken suchen, die auf der Website vorhanden sein könnten.
2. Installierte Komponenten, Module und Templates auflisten
Listen Sie anschließend alle auf der Website installierten Komponenten, Module und Templates auf. Diese Erweiterungen können zusätzliche Schwachstellen einführen, die über jene in der Joomla-Kernsoftware hinausgehen. Tools wie JoomScan können allgemeine Informationen über die Joomla-Website ermitteln, darunter die Versionsnummer, CVEs, Firewall-Erkennung und allgemeine Protokolle.
3. Black-Box-Tests durchführen
Black-Box-Tests simulieren einen externen Angreifer, der versucht, sich unbefugten Zugriff auf die Joomla-Website zu verschaffen. Dabei behandeln Sie die Website wie eine Blackbox, ohne Vorkenntnisse über ihre internen Abläufe oder ihre Konfiguration. Versuchen Sie, Sicherheitslücken zu finden, indem Sie mit der Website so interagieren wie ein Angreifer – etwa durch das Übermitteln fehlerhafter Eingaben, das Ausnutzen gängiger Schwachstellen und das Suchen nach vertraulichen Informationen.
4. Spezialisierte Joomla-Schwachstellenscanner verwenden
Verwenden Sie spezialisierte Joomla-Schwachstellenscanner und Sicherheitstools, um die Erkennung bekannter Schwachstellen, Fehlkonfigurationen und Angriffspunkte zu automatisieren. Wenn Sie diese Scanner gegen die Website einsetzen, können Sie problematische Bereiche schnell aufdecken und Maßnahmen zur Behebung priorisieren.
5. Verzeichnisauflistung und Offenlegung von Informationen prüfen
Führen Sie einen passiven Scan durch, um zu prüfen, ob die Verzeichnisauflistung an wichtigen Stellen aktiviert ist. Dadurch können vertrauliche Informationen wie Quellcode, Konfigurationsdateien und Datenbank-Dumps offengelegt werden, die einem Angreifer helfen könnten. Suchen Sie außerdem nach Seiten, die vertrauliche Informationen in ihren HTML-Kommentaren oder in verknüpften JavaScript-Dateien offenlegen.
6. Bedrohungsinformationen und Blacklists prüfen
Schwachstellenscanner wie JoomlaVS können prüfen, ob die Website von Seiten verlinkt wird, die bekanntermaßen Malware hosten oder mit Spam in Verbindung stehen. Überprüfen Sie, ob die IP-Adresse oder Domain der Website von Sicherheitsorganisationen oder Antivirenanbietern auf eine Blacklist gesetzt wurde.
7. Aktive Scanning-Tools verwenden
Kostenlose Scanner wie OpenVAS können bekannte Schwachstellen im Joomla-Kern, in Themes, Erweiterungen, Modulen und Komponenten aufdecken. Mit diesen aktiven Tools können Sie Sicherheitslücken finden, die durch eine passive Analyse allein möglicherweise nicht sofort sichtbar werden.
8. Ergebnisse analysieren
Überprüfen Sie detaillierte Berichte, um Schwachstellen mit hohem Risiko zu ermitteln, die es einem Angreifer ermöglichen könnten, sich unbefugten Zugriff zu verschaffen, seine Berechtigungen auszuweiten oder vertrauliche Daten zu kompromittieren. Priorisieren Sie die Behebung anhand von Faktoren wie der Verfügbarkeit von Exploits, den Auswirkungen und der einfachen Ausnutzbarkeit.
9. Korrekturen und Gegenmaßnahmen umsetzen
Aktualisieren Sie den Joomla-Kern und die Erweiterungen auf die neuesten sicheren Versionen, um bekannte Schwachstellen zu schließen. Setzen Sie strenge Zugriffskontrollen, Passwortrichtlinien und die Multi-Faktor-Authentifizierung (MFA) ein, um unbefugten Zugriff zu begrenzen. Konfigurieren Sie Web Application Firewalls (WAFs) und Intrusion-Detection-Systeme (IDS), um sich vor gängigen Angriffen zu schützen.
So scannen Sie eine individuell entwickelte Website auf Schwachstellen
Individuell entwickelte Websites können besonders anfällig für Sicherheitsbedrohungen sein, da ihnen häufig die robusten Sicherheitsfunktionen und regelmäßigen Aktualisierungen moderner Content-Management-Systeme fehlen. Für diese Websites ist ein stärker manuell und kreativ geprägter Ansatz beim Scannen auf Schwachstellen erforderlich. Mit einem strukturierten Vorgehen, einer Kombination aus automatisierten und manuellen Techniken sowie aktuellen Best Practices für Sicherheit können Sie Ihre individuell entwickelte Website auf Schwachstellen scannen und ihren Schutz verbessern.
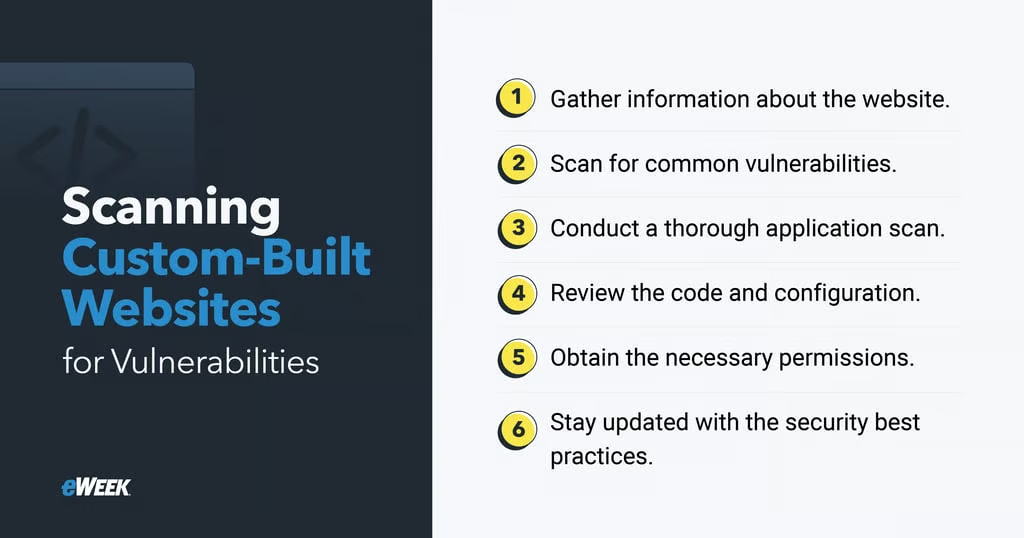
1. Informationen sammeln
Beginnen Sie mit einem Webscanning-Tool wie WhatWeb, um Informationen über die Website zu sammeln, darunter die verwendeten Programmiersprachen, Frameworks und Versionen. Diese Informationen können Ihnen helfen, bekannte Schwachstellen zu erkennen, die die Website betreffen könnten. Suchen Sie nach veralteten Versionen von Komponenten, für die bekannte Exploits verfügbar sind. Auch die Ermittlung der Programmierversionen kann Hinweise liefern, da ständig neue Schwachstellen entdeckt werden.
2. Auf häufige Schwachstellen scannen
Verwenden Sie Sicherheitsscanner wie ZAP, w3af, und skipfish, um nach typischen Schwachstellen von Webservern und Webanwendungen zu suchen. Diese Scanner können veraltete Systemkomponenten, Konfigurationsfehler und schwache Zugriffspunkte aufdecken und Ihnen so eine gute Grundlage für die Bewertung des Sicherheitsstatus Ihrer Website liefern.
3. Einen gründlichen Anwendungsscan durchführen
Für einen tiefergehenden Scan Ihrer Webanwendung sollten Sie eine fortschrittlichere Lösung wie Burp Scanner in Betracht ziehen. Dieser Webschwachstellenscanner kann Ihnen helfen, typische Website-Schwachstellen und andere anwendungsspezifische Schwächen zu finden. Ausgefeilte Website-Scanner können auf komplexere Schwachstellen testen und eine umfassendere Sicherheitsanalyse liefern.
4. Code und Konfiguration überprüfen
Ein praxisnahes Sicherheitsaudit und die manuelle Überprüfung des Codes, der Konfigurationsdateien und der Serverprotokolle können Schwachstellen aufdecken, die automatisierte Scanner möglicherweise übersehen. Suchen Sie nach unzureichender Eingabevalidierung, schwacher Authentifizierung und anderen unsicheren Programmierpraktiken. Auch die Suche nach Fehlkonfigurationen und nicht benötigten Diensten ist wichtig.
5. Die erforderlichen Berechtigungen einholen
Denken Sie daran, stets eine Genehmigung einzuholen, bevor Sie Penetrationstests auf einer Website durchführen, die Ihnen nicht gehört oder die Sie nicht verwalten. Unbefugte Tests können in manchen Rechtsordnungen als illegal gelten. Stellen Sie daher sicher, dass Sie eine ausdrückliche Genehmigung haben und alle Regeln für die Durchführung befolgen.
6. Bei Best Practices für Sicherheit auf dem neuesten Stand bleiben
Informieren Sie sich kontinuierlich über die neuesten Best Practices und Schwachstellen im Bereich Sicherheit, damit Ihre Scanmethodik effektiv und aktuell bleibt. Folgen Sie Sicherheitsseiten und treten Sie Online-Communities bei, um über die neuesten Cyberbedrohungen und Website-Schwachstellen auf dem Laufenden zu bleiben. Aktualisieren Sie anschließend Ihre Scanverfahren, damit sie Bedrohungen und Techniken berücksichtigen.
10 häufige Website-Schwachstellen
Websites sind aufgrund der vertraulichen Daten, die sie verarbeiten, häufige Ziele für Angreifer. Werden offensichtliche Website-Schwachstellen nicht behoben, kann dies verheerende Folgen haben, etwa Datenlecks, die Kompromittierung von Systemen und einen Reputationsschaden. Scanner für Website-Schwachstellen können dabei helfen, einige der häufigsten Website-Schwachstellen zu erkennen, darunter die folgenden:
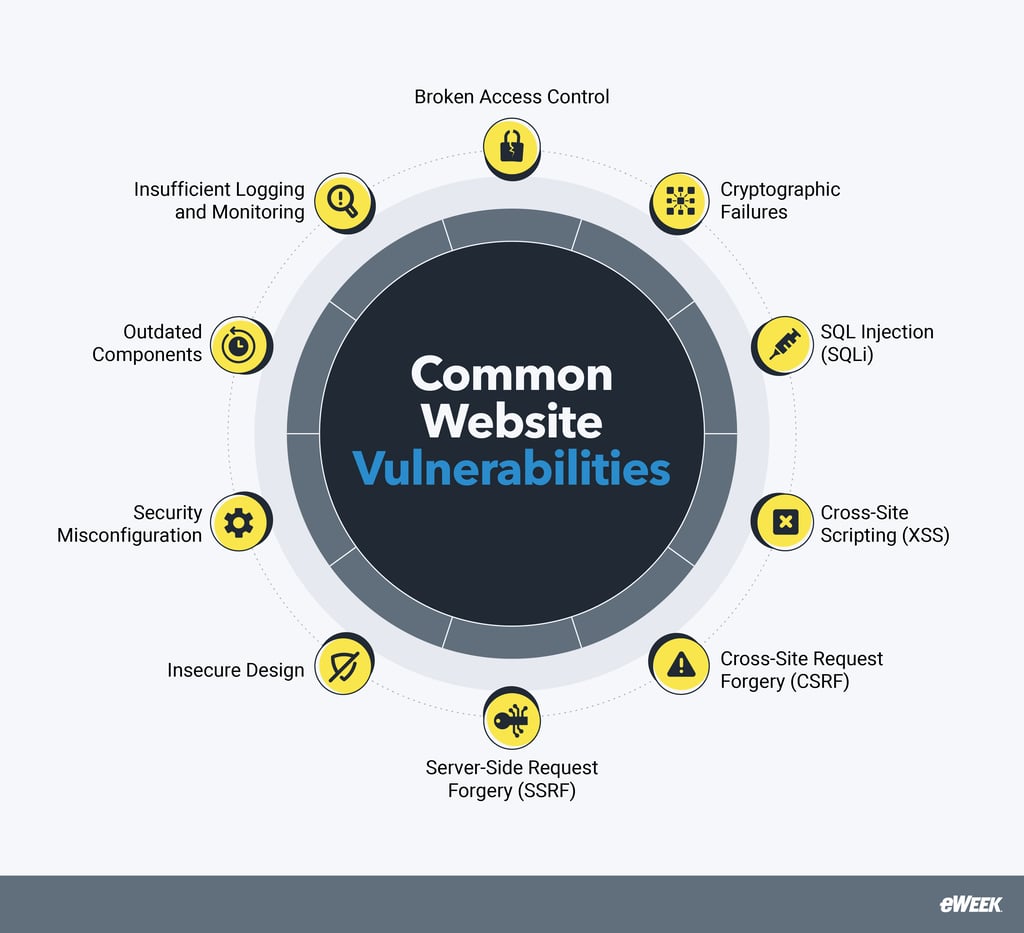
- Fehlerhafte Zugriffskontrolle: Dies geschieht, wenn Sicherheitsbeschränkungen nicht ordnungsgemäß durchgesetzt werden, häufig aufgrund unzureichender rollenbasierter Zugriffskontrollen oder einer unzureichenden Validierung von Benutzerberechtigungen. Dadurch erhält ein Angreifer unbefugten Zugriff auf vertrauliche Daten oder Funktionen.
- Kryptografische Fehler: Die früher als Offenlegung vertraulicher Daten bezeichneten kryptografischen Fehler führen dazu, dass vertrauliche Informationen durch schwache Verschlüsselung, ein unsachgemäßes Schlüsselmanagement oder eine unsichere Datenspeicherung offengelegt werden. Angreifer können diese Schwachstellen ausnutzen, um Passwörter, Finanzinformationen oder personenbezogene Daten abzufangen.
- SQL-Injection (SQLi): Bei dieser Schwachstelle schleust ein Angreifer schädlichen SQL-Code in Eingabefelder einer Webanwendung ein, etwa in Anmeldeformulare oder Suchfelder. Bei Erfolg können Angreifer auf im Backend gespeicherte Daten zugreifen, diese ändern oder löschen, was zu Datenlecks führen kann.
- Cross-Site-Scripting (XSS): XSS-Schwachstellen ermöglichen es Angreifern, schädliche Skripte in die Ausgabe einer Webanwendung einzuschleusen, häufig indem sie eine unsichere Verarbeitung von Benutzereingaben ausnutzen. Werden diese Skripte im Browser eines Opfers ausgeführt, können sie Benutzersitzungen kapern, Websites verunstalten oder Sie auf schädliche Websites umleiten. XSS ist besonders gefährlich für E-Commerce- und Banking-Websites, die vertrauliche Finanzinformationen verarbeiten.
- Cross-Site-Request-Forgery (CSRF): CSRF-Angriffe verleiten Sie dazu, in einer Webanwendung, bei der Sie bereits authentifiziert sind, unbeabsichtigte Aktionen auszuführen, etwa Ihr Passwort zu ändern oder Geld zu überweisen. Angreifer erreichen dies, indem sie schädlichen Code in eine Website einbetten oder einen manipulierten Link per E-Mail oder Instant Message versenden.
- Server-Side-Request-Forgery (SSRF): SSRF nutzt die Fähigkeit eines Servers aus, Anfragen an andere Systeme zu senden. Angreifer verwenden dies, um auf interne Ressourcen zuzugreifen, vertrauliche Daten zu stehlen oder weitere Angriffe innerhalb eines Netzwerks zu starten.
- Unsicheres Design: Diese Schwachstelle entsteht, wenn in der Entwicklungsphase der Webanwendung keine angemessenen Sicherheitsmaßnahmen berücksichtigt werden. Schlechte Designentscheidungen, etwa fehlende Authentifizierungsebenen oder eine ungeprüfte Eingabevalidierung, machen Websites für Angriffe anfällig.
- Sicherheitsfehlkonfiguration: Standardeinstellungen, übermäßige Berechtigungen oder nicht benötigte Funktionen in einer Webanwendung können Angreifern Einstiegspunkte bieten. Dies kann zu unbefugtem Zugriff, Datenlecks oder Dienstunterbrechungen führen.
- Veraltete Komponenten: Die Verwendung alter Bibliotheken, Plugins oder Softwareabhängigkeiten erhöht aufgrund ungepatchter Schwachstellen das Ausnutzungsrisiko. Veralteten Komponenten fehlen häufig die neuesten Sicherheitspatches, sodass Angreifer das System kompromittieren oder schädlichen Code einschleusen können.
- Unzureichende Protokollierung und Überwachung: Ohne effektive Nachverfolgung und Warnmeldungen bleiben verdächtige Aktivitäten unbemerkt, sodass Sicherheitsverletzungen fortbestehen und sich möglicherweise verschärfen können. Dadurch kann sich die Erkennung von Bedrohungen verzögern, was das Risiko von Datenverlust und längeren Ausfallzeiten erhöht.
Best Practices für Website-Sicherheitsscans
Laut dem Weltwirtschaftsforum könnten die durch Cyberkriminalität verursachten Schäden bis 2025 jährlich 10,5 Billionen US-Dollar erreichen. Die Anwendung von Best Practices für Website-Sicherheitsscans kann Ihre Abwehr gegen Cyberbedrohungen stärken. Diese Vorgehensweisen schaffen eine solide Grundlage für die Aufrechterhaltung einer sicheren und resilienten Infrastruktur.
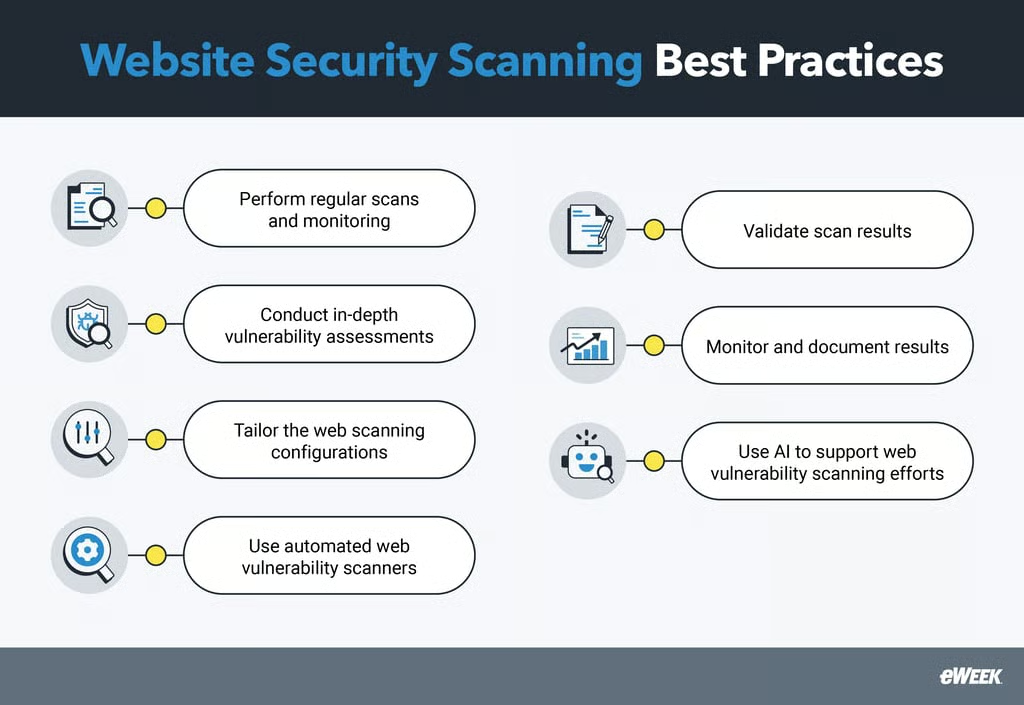
- Regelmäßige Scans und Überwachung durchführen: Planen Sie häufige Scans, um neue Schwachstellen zu erkennen, sobald sie auftreten. Regelmäßige Prüfungen stellen sicher, dass Risiken durch Updates, neue Funktionen oder Konfigurationsänderungen zeitnah behoben werden. Ergänzen Sie die Scans durch Echtzeitüberwachung, um ungewöhnliche Aktivitäten oder Sicherheitsverletzungen schnell zu erkennen.
- Umfassende Schwachstellenbewertungen sicherstellen: Führen Sie Scans durch, die alle Aspekte Ihrer Website abdecken, einschließlich Datenbanken, APIs und Integrationen von Drittanbietern. Übersehen Sie keine versteckten Dateien, falsch konfigurierten Berechtigungen oder veralteten Bibliotheken, die Angreifern als Einstiegspunkte dienen können.
- Scan-Konfigurationen anpassen: Konfigurieren Sie Scanning-Tools passend zur spezifischen Struktur Ihrer Website. Generische Scans übersehen möglicherweise Schwachstellen, die für die Einrichtung Ihrer Website einzigartig sind. Durch die Anpassung des Scans lässt sich die Genauigkeit erhöhen.
- Automatisierte Scanning-Tools verwenden: Integrieren Sie automatisierte Scanning-Tools, um Probleme schneller und konsistenter zu erkennen. Diese Tools können so geplant werden, dass sie regelmäßig ausgeführt oder nach größeren Änderungen an der Website ausgelöst werden. Dadurch sinkt das Risiko menschlicher Fehler und die Effizienz bei der Erkennung von Schwachstellen steigt.
- Ergebnisse validieren und gegenprüfen: Automatisierte Scanning-Tools sind zwar effektiv, aber nicht unfehlbar. Gehen Sie daher nicht davon aus, dass alle Scanergebnisse vollständig korrekt sind. Überprüfen Sie erkannte Schwachstellen manuell, um falsch-positive oder falsch-negative Ergebnisse auszuschließen. So können Sie Ihre Behebungsmaßnahmen auf tatsächliche Risiken konzentrieren.
- Scanergebnisse nachverfolgen und dokumentieren: Führen Sie detaillierte Aufzeichnungen zu jedem Scan, einschließlich der erkannten Schwachstellen, ihres Schweregrads und der ergriffenen Maßnahmen. Eine übersichtliche Dokumentation hilft dabei, wiederkehrende Probleme zu erkennen, und fördert die Verantwortlichkeit bei der Risikominderung.
- KI zur Verbesserung von Scans nutzen: Integrieren Sie künstliche Intelligenz (KI)-Technologien wie KI-Sicherheitssoftware, um die Erkennung von Schwachstellen und die Echtzeitanalyse von Bedrohungen zu automatisieren. Erwägen Sie den Einsatz von generativer KI für Cybersicherheit, um Angriffsszenarien zu simulieren und potenzielle Risiken vorherzusagen.
Die 3 besten Tools für Website-Sicherheitsscans
Die Wahl des richtigen Website-Sicherheitsscanners spielt eine wesentliche Rolle für die Sicherheit Ihrer Online-Präsenz. Hier sind einige der führenden Tools zum Scannen von Websites für WordPress, Joomla und individuell entwickelte Websites. Sie helfen Ihnen dabei, Schwachstellen zu erkennen, potenzielle Bedrohungen zu überwachen und die Sicherheitslage Ihrer Website zu stärken.
WPScan
WPScan ist ein beliebter Sicherheitsscanner zur Bewertung der Sicherheit von WordPress-Websites. Zu seinen wichtigsten Stärken gehören die Erkennung von Schwachstellen sowie die Ermittlung von Versionen und Benutzern. Dieses Tool zum Scannen von Website-Schwachstellen kann den WordPress-Kern, Plugins und Templates anhand einer umfangreichen Datenbank bekannter Schwachstellen überprüfen, sodass Sie auftretende Sicherheitsprobleme schnell beheben können. WPScan führt außerdem Brute-Force-Tests für Passwörter durch und erkennt öffentlich zugängliche Konfigurationsdateien und Datenbank-Dumps.
Für den Zugriff auf die vollständige Datenbank mit Schwachstellen und den Erhalt detaillierter Informationen zu Schwachstellen ist für WPScan ein kostenpflichtiges API-Abonnement erforderlich. Für viele WordPress-Benutzer sollte der kostenlose API-Tarif jedoch ausreichen. Die umfangreichen Sicherheits-Scanning-Funktionen des Tools machen es zu einer wertvollen Wahl für die Absicherung von WordPress-Websites.
JoomScan
JoomScan ist ein Open-Source-Projekt für Schwachstellenscans unter dem Dach von OWASP und ein anerkanntes Tool zur Erkennung und Analyse von Schwachstellen in Joomla-Installationen. JoomScan kann Joomla-Websites umfassend scannen, Versionen auflisten, Schwachstellen im Kern erkennen, installierte Komponenten und Module identifizieren sowie Verzeichnisauflistungen und Sicherungsdateien finden. Darüber hinaus sorgt die modulare und schlanke Architektur für eine minimale Belastung während der Scans.
JoomScan bietet zwar wertvolle Funktionen, verfügt jedoch nur über eine begrenzte Dokumentation und wird selten aktualisiert. Dies kann die langfristige Eignung für den Umgang mit neuen Joomla-Schwachstellen beeinträchtigen. Als Open-Source-Projekt kann die Community jedoch dazu beitragen, bestehende Defizite zu beheben.
Astra-Schwachstellenscanner
Astra ist ein umfassendes Tool für Website-Sicherheitsscans, das mehr als 9.300 Tests abdeckt und häufige Sicherheitsprobleme wie SQL-Injection und Cross-Site-Scripting (XSS) erkennt. Es bietet Echtzeitüberwachung und Warnmeldungen, damit Sie über neu auftretende Bedrohungen informiert bleiben, sowie detaillierte Berichte zur Unterstützung der Behebung. Zu den besten Funktionen von Astra gehört die Minimierung falsch-positiver Ergebnisse durch automatisierte Scans, die von Sicherheitsexperten überprüft werden. Allerdings ist zu beachten, dass einige Benutzer die Benutzeroberfläche von Astra trotz der erweiterten Funktionen als verwirrend empfinden.
Der Schwachstellenscanner von Astra kostet 199 US-Dollar pro Monat und kann von fünf Teammitgliedern genutzt werden.
Häufig gestellte Fragen (FAQs)
Wie oft sollten Sie auf Schwachstellen scannen?
Sie sollten mindestens vierteljährlich auf Schwachstellen scannen. Häufigere Scans, etwa monatlich oder sogar wöchentlich, werden besonders für wichtige Systeme oder nach wesentlichen Änderungen an der IT-Umgebung empfohlen. Kontinuierliche Überwachung und regelmäßige Scans helfen Ihnen, Schwachstellen schnell zu erkennen und zu beheben, wodurch das Ausnutzungsrisiko sinkt.
Was ist das Management von Website-Schwachstellen?
Das Management von Website-Schwachstellen ist der Prozess, Sicherheitslücken zu finden und zu beheben, um Ihre Website vor potenziellen Bedrohungen zu schützen. Dazu gehören regelmäßige Scans auf Schwachstellen, die Bewertung ihrer Auswirkungen und die vorrangige Behebung der schwerwiegendsten Probleme, damit Ihre Website sicher und resilient bleibt.
Was passiert, wenn Sie auf eine nicht sichere Website klicken?
Das Anklicken einer unsicheren Website kann Sie verschiedenen Risiken aussetzen, darunter Malware-Infektionen, Phishing-Angriffe oder Datendiebstahl. Diesen Websites fehlt möglicherweise eine Verschlüsselung, sodass Angreifer vertrauliche Informationen wie Passwörter oder Zahlungsdaten abfangen können. In manchen Fällen kann bereits der Besuch der Website schädliche Downloads auslösen oder Ihr Gerät kompromittieren.
Fazit: Ihre Website mit regelmäßigen Sicherheitsscans schützen
Indem Sie Ihre Website regelmäßig auf Schwachstellen scannen, können Sie Anzeichen von Sicherheitsproblemen schnell erkennen und Maßnahmen ergreifen. Automatisierte Scanning-Tools können zwar bei der Erkennung häufiger Schwachstellen hilfreich sein, erfassen aber möglicherweise nicht alle Probleme. Diese Tools sollten durch manuelle Codeüberprüfungen ergänzt werden.
Wählen Sie ein zuverlässiges und vertrauenswürdiges Tool zum Scannen auf Schwachstellen, das Schwachstellen präzise erkennt, ohne eine übermäßige Zahl falsch-positiver Ergebnisse zu erzeugen. Sie können Ihre Abwehr noch weiter stärken, indem Sie KI-Sicherheitssoftware und generative KI für Cybersicherheit einsetzen, um einen besseren Schutz gegen Cyberangriffe aufzubauen.
Entdecken Sie wirksame Möglichkeiten, Ihre Cloud-Sicherheit zu stärken und Ihre Organisation zu schützen, indem Sie unseren Artikel So schützen Sie sich vor den größten Bedrohungen für die Cloud-Sicherheit lesen.