








Comprendre comment effectuer une analyse de sécurité d’un site web est essentiel pour maintenir un niveau de sécurité élevé, protéger les données confidentielles et garantir la conformité aux normes du secteur. Une analyse de sécurité consiste à évaluer votre site à la recherche de vulnérabilités, de logiciels malveillants et d’autres menaces susceptibles de compromettre sa sécurité et l’intégrité de ses données. Le processus d’analyse peut varier selon que le site utilise un système de gestion de contenu (CMS) comme WordPress ou Joomla, ou qu’il ait été développé sur mesure.
Voici ce que vous devez savoir pour analyser votre site à la recherche de vulnérabilités, les erreurs courantes à éviter pendant le processus et les outils fiables que vous pouvez utiliser pour renforcer sa sécurité. En effectuant une analyse de sécurité du site, vous pouvez traiter de manière proactive les problèmes potentiels, éviter des opérations de récupération de données coûteuses et limiter les risques juridiques après une violation.
- À RETENIR
- Comment rechercher les vulnérabilités d’un site WordPress
- Comment rechercher les vulnérabilités d’un site Joomla
- Comment rechercher les vulnérabilités d’un site développé sur mesure
- 10 vulnérabilités courantes des sites web
- Bonnes pratiques pour l’analyse de sécurité des sites web
- 3 principaux outils d’analyse de la sécurité des sites web à envisager
- Foire aux questions (FAQ)
- Conclusion : protégez votre site web grâce à des analyses de sécurité régulières
À RETENIR
- •L’analyse des vulnérabilités d’un site web peut vous aider à repérer les vulnérabilités courantes, notamment les défaillances du contrôle d’accès, les erreurs de configuration de sécurité, les composants non corrigés et les vulnérabilités de type cross-site scripting. (Accéder à la section)
- •En appliquant les bonnes pratiques d’analyse de sécurité des sites web, vous pouvez identifier précisément les vulnérabilités et réduire les risques de cyberattaques. (Accéder à la section)
- •Il existe différents types d’outils d’analyse des vulnérabilités que vous pouvez utiliser pour les sites WordPress, Joomla et développés sur mesure. (Accéder à la section)
Comment rechercher les vulnérabilités d’un site WordPress
WordPress est l’un des systèmes de gestion de contenu les plus populaires au monde, détenant 62,5 % des parts du marché mondial des CMS. Sa flexibilité, sa facilité d’utilisation et sa vaste bibliothèque d’extensions et de thèmes en font un choix privilégié tant pour les développeurs que pour les utilisateurs. Toutefois, cette popularité fait également de WordPress une cible pour les pirates et les cybercriminels. Heureusement, rechercher les vulnérabilités de votre site WordPress est un processus simple.
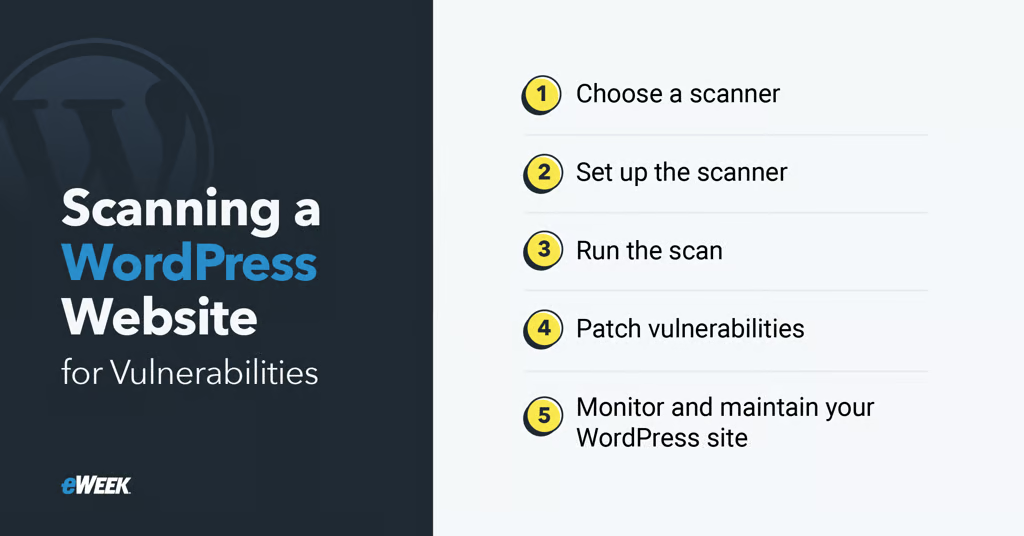
1. Choisir un scanner
Choisissez un scanner adapté : vous pouvez opter pour des extensions comme Wordfence ou WPScan, spécialement conçues pour la sécurité de WordPress, ou envisager un outil commercial plus complet comme Acunetix ou MalCare Security Plugin.
2. Configurer le scanner
Si vous utilisez une extension, vous devez l’installer et la configurer pour analyser votre site. Pour les outils en ligne comme WPScan, rendez-vous sur le site web du fournisseur et suivez les instructions. Les scanners commerciaux nécessitent généralement de s’inscrire au service et de configurer les paramètres correspondant à votre site.
3. Lancer l’analyse
Programmez l’extension pour qu’elle analyse votre site à intervalles réguliers ; elle vous enverra les résultats par e-mail. Pour les scanners en ligne, saisissez l’URL de votre site dans la page web de l’outil et attendez la fin de l’analyse. La plupart des outils commerciaux vous permettent de programmer les analyses selon leurs paramètres.
4. Corriger les vulnérabilités
Traitez les vulnérabilités en fonction des résultats de l’analyse. Si vous utilisez une extension de scan, mettez régulièrement à jour le cœur de WordPress, les thèmes et les extensions, puis appliquez les correctifs recommandés. Pour les outils d’analyse commerciaux, suivez les instructions pour corriger les vulnérabilités. Quel que soit le type de scanner, veillez à appliquer tous les correctifs nécessaires afin de préserver la sécurité de votre site.
5. Surveiller et maintenir le site
Pour préserver la sécurité de votre site WordPress, une surveillance et une maintenance régulières sont nécessaires. Effectuez périodiquement des analyses pour détecter les nouvelles vulnérabilités et recherchez régulièrement les problèmes de sécurité afin de protéger efficacement la présence en ligne de votre site.
Comment rechercher les vulnérabilités d’un site Joomla
Bien qu’il soit moins utilisé que WordPress, Joomla reste un CMS populaire, avec plus de 123 millions de téléchargements dans le monde. Ce CMS gratuit est réputé pour sa facilité d’utilisation, sa flexibilité et la puissance de ses fonctionnalités principales, ce qui en fait une cible de choix pour les pirates et les cybercriminels. Pour limiter les risques, adoptez une approche systématique lors de l’analyse des vulnérabilités des sites Joomla.
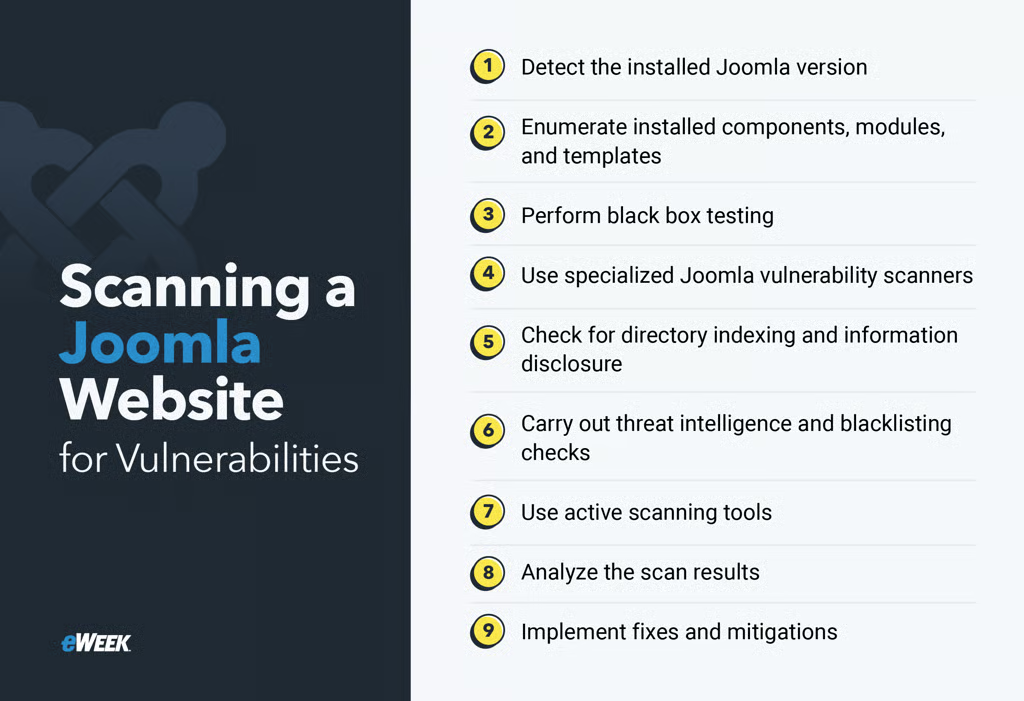
1. Identifier la version de Joomla installée
Déterminez la version exacte de Joomla exécutée sur le site cible. Il s’agit d’une étape importante, car elle permet de découvrir les vulnérabilités propres à cette version. En identifiant la version installée, vous pouvez la comparer aux bases de données de sécurité afin de repérer d’éventuelles failles présentes sur le site.
2. Recenser les composants, modules et templates installés
Répertoriez ensuite tous les composants, modules et templates installés sur le site. Ces extensions peuvent introduire des vulnérabilités supplémentaires, en plus de celles présentes dans le logiciel Joomla principal. Des outils comme JoomScan peuvent recenser les informations courantes sur le site Joomla, notamment le numéro de version, les CVE, la détection du pare-feu et les journaux courants.
3. Effectuer des tests en boîte noire
Les tests en boîte noire sont une technique qui simule une tentative d’accès non autorisé au site Joomla par un attaquant externe. Vous traitez le site comme une boîte noire, sans connaissance préalable de son fonctionnement interne ni de sa configuration. Cherchez les failles de sécurité en interagissant avec le site comme le ferait un acteur malveillant : en envoyant des entrées malformées, en exploitant des vulnérabilités courantes et en recherchant des informations sensibles.
4. Utiliser des scanners de vulnérabilités Joomla spécialisés
Utilisez des scanners de vulnérabilités Joomla et des outils de sécurité spécialisés pour automatiser la détection des vulnérabilités connues, des erreurs de configuration et des points d’entrée exploitables. En exécutant ces scanners sur le site, vous pouvez rapidement révéler les zones préoccupantes et hiérarchiser les efforts de remédiation.
5. Vérifier l’indexation des répertoires et la divulgation d’informations
Effectuez une analyse passive pour vérifier si l’indexation des répertoires est activée dans les emplacements clés. Cela peut révéler des informations sensibles comme le code source, les fichiers de configuration et les sauvegardes de bases de données, susceptibles d’aider un attaquant. Recherchez également les pages qui divulguent des informations sensibles dans leurs commentaires HTML ou dans les fichiers JavaScript liés.
6. Effectuer des vérifications de veille sur les menaces et de mise sur liste noire
Les scanners de vulnérabilités comme JoomlaVS peuvent vérifier si le site est référencé par des pages connues pour héberger des logiciels malveillants ou être associées au spam. Vérifiez si l’adresse IP ou le domaine du site figure sur une liste noire tenue par des organismes de sécurité ou des éditeurs d’antivirus.
7. Utiliser des outils d’analyse active
Des scanners gratuits comme OpenVAS peuvent contribuer à révéler les vulnérabilités connues du cœur de Joomla, des thèmes, des extensions, des modules et des composants. En utilisant ces outils actifs, vous pouvez localiser des failles de sécurité qui ne seraient pas forcément visibles par la seule analyse passive.
8. Analyser les résultats
Examinez les rapports détaillés pour cibler les vulnérabilités à haut risque susceptibles de permettre à un attaquant d’obtenir un accès non autorisé, d’élever ses privilèges ou de compromettre des données sensibles. Hiérarchisez les mesures correctives en fonction de facteurs tels que la disponibilité d’un exploit, l’impact et la facilité d’exploitation.
9. Mettre en œuvre les correctifs et les mesures d’atténuation
Mettez à jour le cœur de Joomla et les extensions vers les dernières versions sécurisées afin de corriger les vulnérabilités connues. Mettez en place des contrôles d’accès stricts, des politiques de mots de passe et une authentification multifacteur (MFA) pour limiter les accès non autorisés. Configurez des pare-feu applicatifs (WAF) et des systèmes de détection des intrusions (IDS) pour vous protéger contre les attaques courantes.
Comment rechercher les vulnérabilités d’un site développé sur mesure
Les sites web développés sur mesure peuvent être particulièrement vulnérables aux menaces de sécurité, car ils ne disposent souvent pas des fonctionnalités de sécurité robustes ni des mises à jour régulières des systèmes modernes de gestion de contenu. Ces sites nécessitent une approche plus manuelle et créative de l’analyse des vulnérabilités. En suivant une démarche structurée, en combinant techniques automatisées et manuelles et en restant au fait des bonnes pratiques de sécurité, vous pouvez analyser votre site sur mesure à la recherche de vulnérabilités et contribuer à renforcer sa défense.
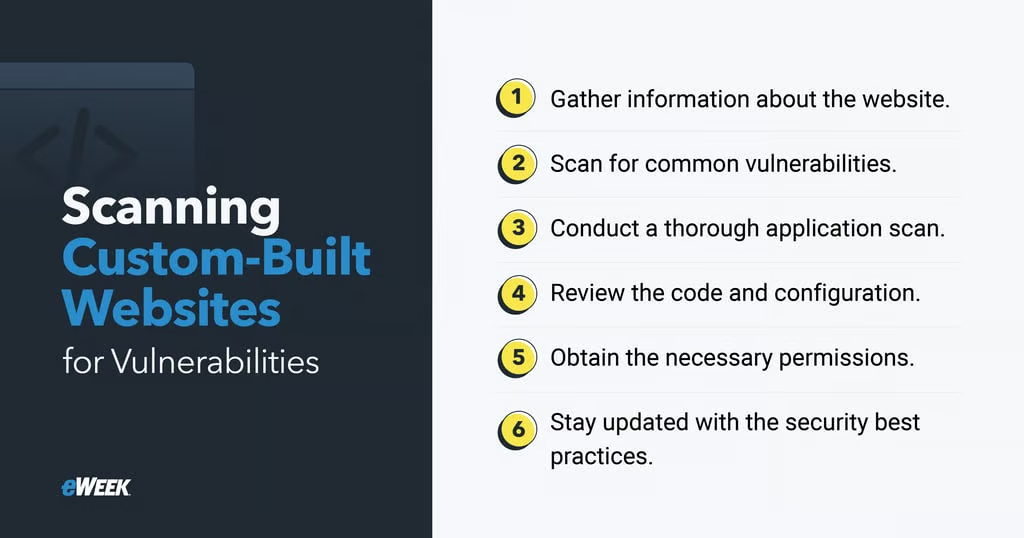
1. Recueillir des informations
Commencez par utiliser un outil d’analyse web comme WhatWeb pour recueillir des informations sur le site, notamment les langages de programmation, les frameworks et les versions utilisés. Ces informations peuvent vous aider à cibler les vulnérabilités connues susceptibles d’affecter le site. Recherchez les versions obsolètes de composants pour lesquels des exploits sont connus. La détermination des versions de programmation peut également fournir des indices, car de nouvelles vulnérabilités sont découvertes en permanence.
2. Rechercher les vulnérabilités courantes
Utilisez des scanners de sécurité comme ZAP, w3af, et skipfish pour vérifier la présence de vulnérabilités courantes des serveurs web et des applications. Ces scanners peuvent révéler des composants système obsolètes, des erreurs de configuration et des points d’accès faibles, vous donnant une bonne compréhension de base de l’état de sécurité de votre site.
3. Effectuer une analyse approfondie de l’application
Pour analyser plus en profondeur votre application web, envisagez une solution plus avancée comme Burp Scanner. Ce scanner de vulnérabilités web peut vous aider à repérer les vulnérabilités courantes des sites et d’autres faiblesses propres aux applications. Les scanners de sites sophistiqués peuvent tester des vulnérabilités plus complexes et fournir une analyse de sécurité plus approfondie.
4. Examiner le code et la configuration
Un audit de sécurité pratique et l’examen manuel du code, des fichiers de configuration et des journaux du serveur peuvent révéler des vulnérabilités que les scanners automatisés risquent de manquer. Recherchez une validation incorrecte des entrées, une authentification faible et d’autres pratiques de codage non sécurisées. Il est également important de rechercher les erreurs de configuration et les services inutiles.
5. Obtenir les autorisations nécessaires
N’oubliez pas de toujours obtenir une autorisation avant d’effectuer des tests d’intrusion sur un site web que vous ne possédez pas ou que vous ne gérez pas. Les tests non autorisés peuvent être considérés comme illégaux dans certaines juridictions ; assurez-vous donc d’avoir une autorisation explicite et de respecter toutes les règles d’engagement.
6. Se tenir au fait des bonnes pratiques de sécurité
Tenez-vous constamment informé des dernières bonnes pratiques et vulnérabilités de sécurité afin de garantir l’efficacité et l’actualité de votre méthodologie d’analyse. Suivez les pages consacrées à la sécurité et rejoignez des communautés en ligne pour rester au fait des dernières cybermenaces et vulnérabilités des sites web, puis mettez à jour vos procédures d’analyse afin de tenir compte des menaces et des techniques.
10 vulnérabilités courantes des sites web
Les sites web sont des cibles fréquentes pour les acteurs malveillants en raison des données sensibles qu’ils traitent. Ne pas corriger les vulnérabilités évidentes d’un site peut avoir des conséquences désastreuses, comme des violations de données, des compromissions de systèmes et une atteinte à la réputation. Les scanners de vulnérabilités des sites web peuvent aider à détecter certaines des vulnérabilités les plus courantes, notamment les suivantes :
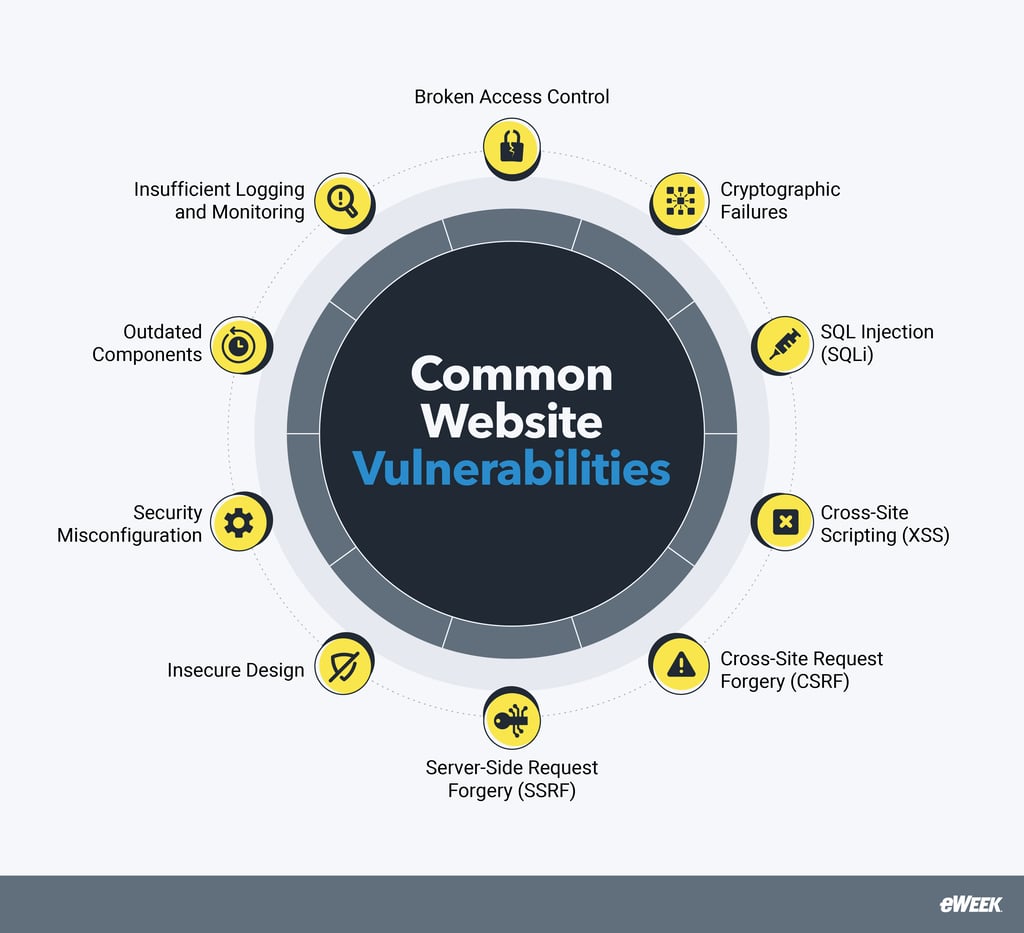
- Défaillance du contrôle d’accès : Cela se produit lorsque les restrictions de sécurité ne sont pas correctement appliquées, souvent en raison de contrôles d’accès basés sur les rôles inadéquats ou d’une validation insuffisante des autorisations des utilisateurs. Un attaquant peut alors accéder sans autorisation à des données ou des fonctions sensibles.
- Défaillances cryptographiques : Autrefois désignées comme l’exposition de données sensibles, les défaillances cryptographiques exposent des informations sensibles en raison d’un chiffrement faible, d’une mauvaise gestion des clés ou d’un stockage non sécurisé des données. Les attaquants peuvent exploiter ces vulnérabilités pour intercepter des mots de passe, des informations financières ou des données personnelles.
- Injection SQL (SQLi) : Cette vulnérabilité consiste pour un attaquant à injecter du code SQL malveillant dans les champs de saisie d’une application web, comme les formulaires de connexion ou les barres de recherche. En cas de réussite, il peut accéder aux données stockées dans la base de données principale, les modifier ou les supprimer, ce qui peut entraîner des violations de données.
- Cross-site scripting (XSS) : Les vulnérabilités XSS permettent aux attaquants d’injecter des scripts malveillants dans la sortie d’une application web, souvent en tirant parti d’une gestion non sécurisée des entrées utilisateur. Lorsqu’ils sont exécutés dans le navigateur d’une victime, ces scripts peuvent détourner des sessions utilisateur, défigurer des sites web ou rediriger l’utilisateur vers des sites malveillants. Les XSS sont particulièrement dangereuses pour les sites de commerce en ligne et les sites bancaires qui traitent des informations financières sensibles.
- Cross-site request forgery (CSRF) : Les attaques CSRF vous incitent à effectuer des actions involontaires, comme modifier votre mot de passe ou transférer des fonds, sur une application web à laquelle vous êtes déjà authentifié. Les attaquants y parviennent en intégrant du code malveillant sur un site web ou en envoyant un lien spécialement conçu par e-mail ou messagerie instantanée.
- Server-side request forgery (SSRF) : Les attaques SSRF exploitent la capacité d’un serveur à envoyer des requêtes à d’autres systèmes. Les attaquants s’en servent pour accéder à des ressources internes, dérober des données sensibles ou lancer d’autres attaques au sein d’un réseau.
- Conception non sécurisée : Cette vulnérabilité résulte de l’absence de mesures de sécurité appropriées lors de la phase de développement de l’application web. De mauvais choix de conception, comme l’absence de couches d’authentification ou une validation non contrôlée des entrées, rendent les sites vulnérables à l’exploitation.
- Erreur de configuration de sécurité : Les paramètres par défaut, les autorisations excessives ou les fonctionnalités inutiles d’une application web peuvent créer des points d’entrée pour les attaquants. Cela peut entraîner des accès non autorisés, des violations de données ou des interruptions de service.
- Composants obsolètes : L’utilisation d’anciennes bibliothèques, extensions ou dépendances logicielles augmente le risque d’exploitation en raison de vulnérabilités non corrigées. Les composants obsolètes ne disposent souvent pas des derniers correctifs de sécurité, ce qui permet aux attaquants de compromettre le système ou d’injecter du code malveillant.
- Journalisation et surveillance insuffisantes : Sans suivi ni alertes efficaces, les activités suspectes passent inaperçues, ce qui permet aux violations de persister et éventuellement de s’aggraver. L’identification des menaces peut ainsi être retardée, augmentant le risque de perte de données et d’interruption prolongée.
Bonnes pratiques pour l’analyse de sécurité des sites web
Selon le World Economic Forum, les dommages causés par la cybercriminalité pourraient atteindre 10,5 billions de dollars US par an d’ici 2025. L’adoption de bonnes pratiques d’analyse de sécurité des sites web peut renforcer votre défense contre les cybermenaces. Ces pratiques établissent une base solide pour maintenir une infrastructure sécurisée et résiliente.
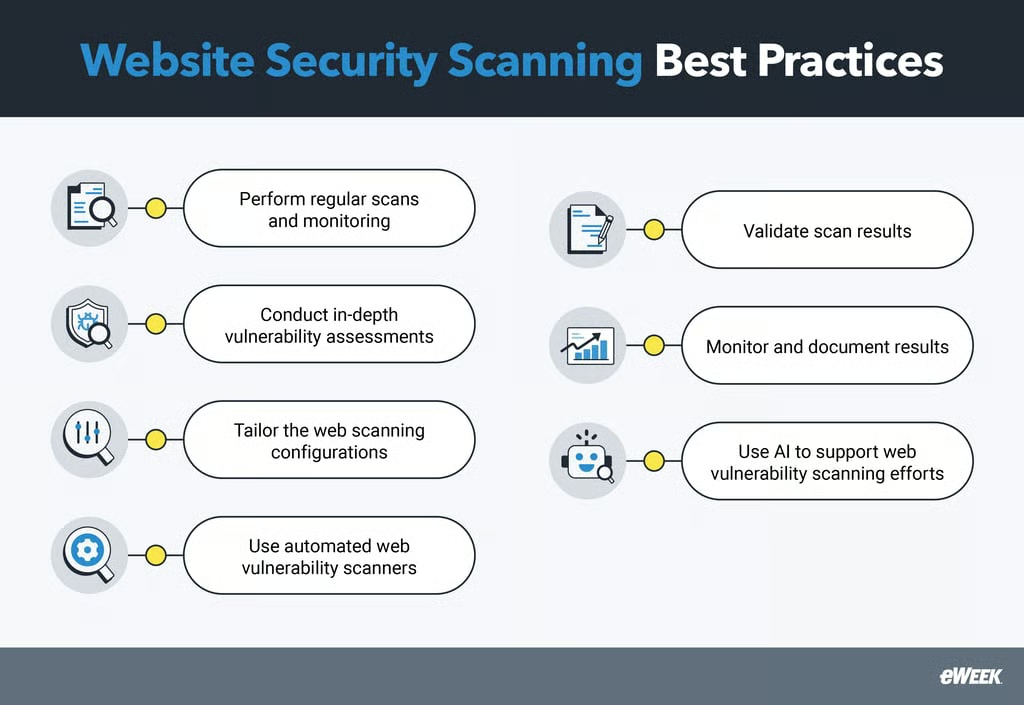
- Effectuer régulièrement des analyses et une surveillance : Planifiez des analyses fréquentes afin de détecter les nouvelles vulnérabilités dès leur apparition. Des contrôles réguliers garantissent que les risques liés aux mises à jour, aux nouvelles fonctionnalités ou aux changements de configuration sont rapidement résolus. Complétez les analyses par des outils de surveillance en temps réel pour détecter rapidement les activités inhabituelles ou les violations.
- Garantir des évaluations approfondies des vulnérabilités : Effectuez des analyses couvrant tous les aspects de votre site web, notamment les bases de données, les API et les intégrations tierces. Ne négligez pas les fichiers cachés, les autorisations mal configurées ni les bibliothèques obsolètes, qui peuvent créer des points d’entrée pour les attaquants.
- Personnaliser les configurations d’analyse : Configurez les outils d’analyse en fonction de la structure spécifique de votre site web. Les analyses génériques peuvent manquer des vulnérabilités propres à la configuration de votre site ; personnaliser l’analyse en améliore la précision.
- Utiliser des outils d’analyse automatisés : Intégrez des outils d’analyse automatisés pour repérer les problèmes plus rapidement et de manière plus systématique. Ces outils peuvent être programmés pour s’exécuter périodiquement ou être déclenchés après des mises à jour majeures du site, ce qui réduit le risque d’erreur humaine et améliore l’efficacité de la détection des vulnérabilités.
- Valider et recouper les résultats : Même si les outils d’analyse automatisée sont efficaces, ils ne sont pas infaillibles. Ne partez donc pas du principe que tous les résultats d’une analyse sont parfaitement exacts. Vérifiez manuellement les vulnérabilités détectées afin d’écarter les faux positifs ou les faux négatifs : vous pourrez ainsi concentrer vos efforts de remédiation sur les risques réels.
- Suivez et documentez les résultats des analyses : Conservez des dossiers détaillés pour chaque analyse, notamment les vulnérabilités détectées, leur gravité et les mesures prises. Un suivi clair aide à repérer les problèmes récurrents et favorise la responsabilisation dans l’atténuation des risques.
- Utilisez l’IA pour améliorer les analyses : Intégrez l’intelligence artificielle (IA) à des logiciels de sécurité basés sur l’IA pour automatiser la détection des vulnérabilités et l’analyse des menaces en temps réel. Envisagez d’appliquer l’IA générative à la cybersécurité pour simuler des scénarios d’attaque et prévoir les risques potentiels.
3 principaux outils d’analyse de la sécurité des sites web à envisager
Choisir le bon outil d’analyse de la sécurité d’un site web joue un rôle majeur dans la protection de votre présence en ligne. Voici quelques-uns des meilleurs outils d’analyse de sites web pour WordPress, Joomla et les sites développés sur mesure, afin de vous aider à détecter les vulnérabilités, à surveiller les menaces potentielles et à renforcer le niveau de sécurité de votre site web.
WPScan
WPScan est un outil d’analyse de sécurité populaire conçu pour évaluer la sécurité des sites web WordPress. Ses principaux atouts comprennent la détection des vulnérabilités, l’énumération des versions et l’énumération des utilisateurs. Cet outil d’analyse des vulnérabilités des sites web peut vérifier le cœur de WordPress, les extensions et les thèmes par rapport à une vaste base de données de vulnérabilités connues, afin de vous permettre de traiter rapidement les problèmes de sécurité susceptibles de survenir. WPScan effectue également des tests de force brute sur les mots de passe et détecte les fichiers de configuration et les vidages de bases de données accessibles au public.
WPScan nécessite un abonnement payant à l’API pour accéder à l’intégralité de la base de données des vulnérabilités et recevoir des informations détaillées à leur sujet. Toutefois, l’offre d’API gratuite devrait suffire à de nombreux utilisateurs de WordPress, et les nombreuses fonctionnalités d’analyse de sécurité de l’outil en font un choix précieux pour sécuriser les sites web WordPress.
JoomScan
JoomScan est un projet open source d’analyse des vulnérabilités, développé sous l’égide de l’OWASP, et un outil reconnu pour détecter et analyser les vulnérabilités des installations Joomla. JoomScan peut effectuer des analyses approfondies des sites Joomla, énumérer les versions, détecter les vulnérabilités du cœur, identifier les composants et modules installés, ainsi que repérer les listes de répertoires et les fichiers de sauvegarde. De plus, son architecture modulaire et légère garantit une empreinte minimale pendant les analyses.
Bien que JoomScan propose des fonctionnalités utiles, sa documentation et les mises à jour du projet sont limitées, ce qui peut compromettre sa viabilité à long terme face aux nouvelles vulnérabilités de Joomla. Cependant, en tant que projet open source, il peut compter sur les contributions de la communauté pour remédier à ses éventuelles lacunes.
Astra Vulnerability Scanner
Astra est un outil complet d’analyse de la sécurité des sites web qui couvre plus de 9 300 tests et détecte les problèmes de sécurité courants, comme les injections SQL et les scripts intersites (XSS). Il fournit une surveillance et des alertes en temps réel pour vous tenir informé des menaces émergentes, ainsi que des rapports détaillés pour faciliter les mesures de remédiation. L’un des principaux atouts d’Astra est qu’il s’attache à réduire les faux positifs grâce à des analyses automatisées vérifiées par des experts en sécurité. Il convient toutefois de noter que, malgré ses fonctionnalités avancées, certains utilisateurs trouvent son interface déroutante.
L’outil d’analyse des vulnérabilités d’Astra coûte 199 dollars US par mois et peut être utilisé par cinq membres d’une équipe.
Foire aux questions (FAQ)
À quelle fréquence devez-vous rechercher les vulnérabilités ?
Vous devriez rechercher les vulnérabilités au moins une fois par trimestre. Des analyses plus fréquentes, par exemple mensuelles, voire hebdomadaires, sont recommandées, en particulier pour les systèmes essentiels ou après des changements importants de l’environnement informatique. La surveillance et les analyses continues vous aident à repérer et à atténuer rapidement les vulnérabilités, réduisant ainsi le risque d’exploitation.
Qu’est-ce que la gestion des vulnérabilités des sites web ?
La gestion des vulnérabilités des sites web est le processus qui consiste à détecter et à corriger les faiblesses de sécurité afin de protéger votre site contre les menaces potentielles. Elle implique de rechercher régulièrement les vulnérabilités, d’évaluer leur impact et de traiter en priorité les problèmes les plus graves pour maintenir la sécurité et la résilience de votre site.
Que se passe-t-il si vous cliquez sur un site web qui n’est pas sécurisé ?
Cliquer sur un site web non sécurisé peut vous exposer à divers risques, notamment à des infections par des logiciels malveillants, à des attaques par hameçonnage ou à un vol de données. Ces sites peuvent ne pas disposer de chiffrement, ce qui permet aux attaquants d’intercepter des informations sensibles, comme des mots de passe ou des données de paiement. Dans certains cas, la simple consultation du site peut déclencher le téléchargement de fichiers malveillants ou compromettre votre appareil.
Conclusion : protégez votre site web grâce à des analyses de sécurité régulières
En recherchant régulièrement les vulnérabilités de votre site web, vous pouvez rapidement repérer les signes de problèmes de sécurité et agir. Si les outils d’analyse automatisée peuvent être utiles pour détecter les vulnérabilités courantes, ils peuvent passer à côté de certaines d’entre elles. Ces outils doivent être utilisés en complément d’examens manuels du code.
Choisissez un outil d’analyse des vulnérabilités fiable et reconnu, capable d’identifier précisément les vulnérabilités sans générer un nombre excessif de faux positifs. Vous pouvez aller plus loin en utilisant des logiciels de sécurité basés sur l’IA et l’IA générative appliquée à la cybersécurité pour mettre en place une défense plus solide contre les cyberattaques.
Découvrez des moyens efficaces de renforcer la sécurité de votre cloud et de protéger votre organisation en consultant notre article consacré à How to Guard Against the Biggest Cloud Security Threats.