








Quelqu’un d’autre a-t-il une impression de déjà-vu ? Google vient de lancer une offre similaire pour concurrencer le Private Cloud Compute d’Apple.
Google a annoncé Private AI Compute, une nouvelle plateforme de traitement de l’IA dans le cloud, conçue pour exploiter toute la puissance de ses modèles Gemini tout en préservant la confidentialité des utilisateurs. L’entreprise affirme que le système offre « les mêmes garanties de sécurité et de confidentialité que celles auxquelles on s’attend pour un traitement sur l’appareil », prolongeant ainsi son engagement en faveur des technologies améliorant la confidentialité dans le cloud.
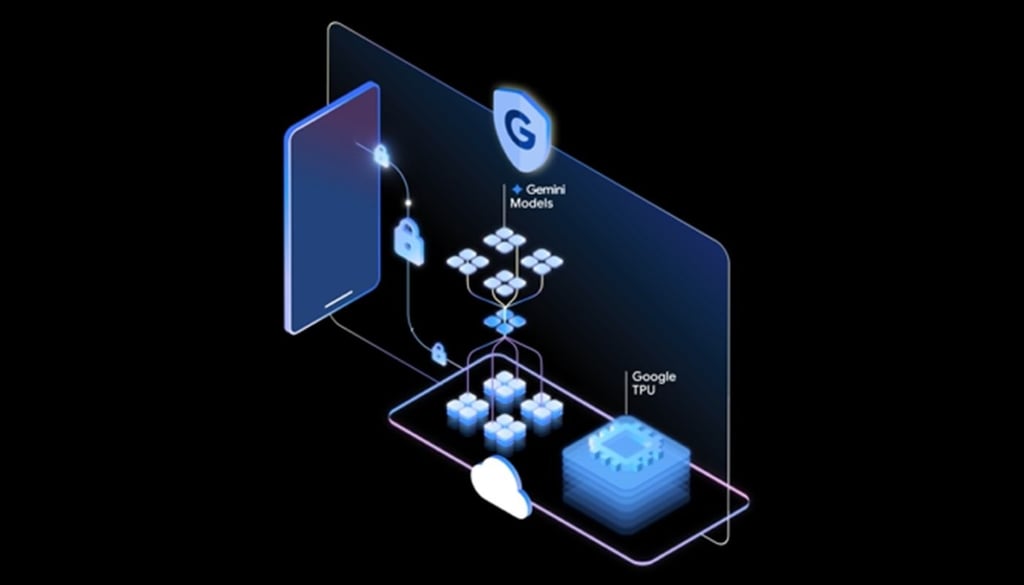
Selon l’article de blog de Google, Private AI Compute sert d’« espace sécurisé et fortifié » où les données sensibles peuvent être traitées dans un environnement protégé. La plateforme repose sur une architecture multicouche fondée sur les unités de traitement Tensor (TPU) et les Titanium Intelligence Enclaves (TIE) personnalisées de Google, qui font appel à du matériel spécialisé conçu pour isoler et chiffrer les données des utilisateurs. Elle utilise l’attestation à distance et le chiffrement de bout en bout pour connecter les appareils des utilisateurs à ces environnements, garantissant que les données restent privées et inaccessibles, y compris pour les employés de Google.
Exploiter la puissance du cloud sans sacrifier la confidentialité
Private AI Compute permet aux outils compatibles dotés de fonctions d’IA d’accéder au traitement dans le cloud afin de bénéficier de capacités plus avancées de raisonnement et de traitement du langage. Google affirme que cette approche comble le fossé entre la confidentialité de l’IA sur l’appareil et la puissance de calcul du cloud, permettant des réponses plus rapides et des expériences plus personnalisées.
Les chercheurs en sécurité et les défenseurs de la vie privée citent des audits indépendants — notamment ceux menés par des entreprises telles que NCC Group — qui semblent indiquer que Private AI Compute limite efficacement l’exposition des données des utilisateurs à des parties externes. Ils soulignent toutefois que Google garde en définitive le contrôle de l’infrastructure. Certains experts ont identifié des vulnérabilités potentielles dans le matériel sous-jacent, mais beaucoup considèrent l’ouverture de Google et sa volonté de publier des empreintes cryptographiques comme une avancée positive vers davantage de transparence.
Une approche familière au regard du Private Cloud Compute d’Apple
Nombreux sont ceux qui ont relevé les similitudes étroites entre Private AI Compute et le Private Cloud Compute d’Apple. Cette fonctionnalité utilise elle aussi des environnements d’exécution de confiance (TEEs) pour traiter les données de manière sécurisée dans le cloud, et les deux services recourent à des techniques de calcul confidentiel pour chiffrer la mémoire, isoler les charges de travail et empêcher tout accès non autorisé, aussi bien de la part d’acteurs externes que d’administrateurs internes.
Si Apple a peut-être été le pionnier de ce modèle privilégiant la confidentialité, l’approche de Google montre que le secteur s’oriente plus largement vers un calcul d’IA sécurisé et vérifiable. En intégrant une vérification cryptographique et en mettant ses données d’attestation à la disposition d’audits réalisés par des tiers, Google s’emploie activement à renforcer la confiance du public et à démontrer que confidentialité et IA dans le cloud peuvent coexister.
Google investira 5,5 milliards d’euros pour construire de nouveaux centres de données allemands et des projets d’énergie verte.