








Geht es noch jemandem so, dass er ein kleines Déjà-vu verspürt? Google hat gerade ein ähnliches Angebot vorgestellt, um mit Apples Private Cloud Compute zu konkurrieren.
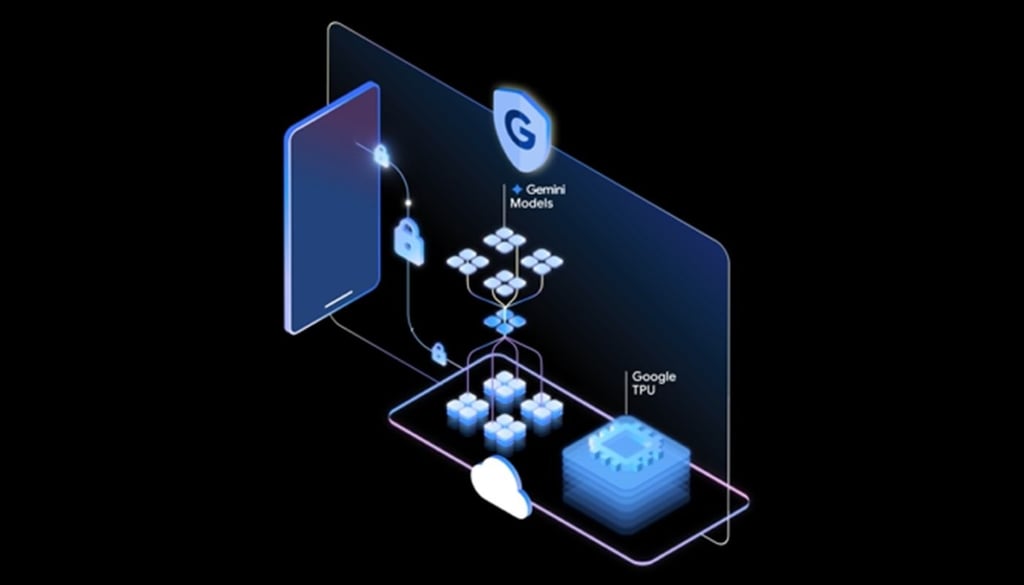
Google hat Private AI Compute angekündigt, eine neue cloudbasierte KI-Verarbeitungsplattform, die die volle Leistungsfähigkeit seiner Gemini-Modelle bereitstellen und zugleich die Privatsphäre der Nutzer wahren soll. Das Unternehmen erklärt, das System biete „dieselben Sicherheits- und Datenschutzgarantien, die man von der Verarbeitung auf dem Gerät erwartet“, und erweitere damit sein Engagement für Technologien zur Verbesserung des Datenschutzes in der Cloud.
Laut Googles Blogbeitrag dient Private AI Compute als „sicherer, abgeschirmter Bereich“, in dem sensible Daten innerhalb einer geschützten Umgebung verarbeitet werden können. Die Plattform basiert auf einer mehrschichtigen Architektur aus Googles maßgeschneiderten Tensor Processing Units (TPUs) und Titanium Intelligence Enclaves (TIE), bei denen speziell entwickelte Hardware zum Einsatz kommt, um Nutzerdaten zu isolieren und zu verschlüsseln. Mithilfe von Remote Attestation und Ende-zu-Ende-Verschlüsselung verbindet sie die Geräte der Nutzer mit diesen Umgebungen und stellt sicher, dass die Daten privat und selbst für Google-Mitarbeiter unzugänglich bleiben.
Cloud-Leistung ohne Einbußen beim Datenschutz
Private AI Compute ermöglicht es kompatiblen KI-gestützten Tools, cloudbasierte Verarbeitung für fortgeschrittenere KI-Schlussfolgerungen und Sprachfunktionen zu nutzen. Google zufolge schließt dieser Ansatz die Lücke zwischen dem Datenschutz einer geräteinternen KI und der Rechenleistung der Cloud und ermöglicht schnellere Antworten sowie stärker personalisierte Nutzererlebnisse.
Sicherheitsforscher und Datenschützer verweisen auf unabhängige Prüfungen – darunter solche von Unternehmen wie NCC Group –, die nahelegen, dass Private AI Compute die Weitergabe von Nutzerdaten an externe Parteien wirksam begrenzt. Zugleich weisen sie darauf hin, dass Google letztlich die Infrastruktur kontrolliert. Einige Experten haben mögliche Schwachstellen in der zugrunde liegenden Hardware identifiziert, doch viele betrachten Googles Offenheit und die Bereitschaft, kryptografische Hashwerte zu veröffentlichen, als positiven Schritt hin zu mehr Transparenz.
Ein vertrauter Ansatz im Hinblick auf Apples Private Cloud Compute
Viele haben darauf hingewiesen, dass Private AI Compute Apples Private Cloud Compute stark ähnelt. Auch diese Funktion nutzt Trusted Execution Environments (TEEs), um Daten sicher in der Cloud zu verarbeiten. Beide Dienste setzen zudem auf Techniken des Confidential Computing, um Speicher zu verschlüsseln, Workloads zu isolieren und unbefugten Zugriff sowohl durch externe Parteien als auch durch interne Administratoren zu verhindern.
Während Apple dieses datenschutzorientierte Modell möglicherweise den Weg bereitet hat, zeigt Googles Ansatz, dass sich die Branche insgesamt stärker in Richtung sicherer und überprüfbarer KI-Verarbeitung bewegt. Durch die Integration kryptografischer Verifizierung und die Bereitstellung seiner Attestierungsdaten für Prüfungen durch Dritte arbeitet Google konsequent daran, das Vertrauen der Öffentlichkeit zu stärken und zu zeigen, dass Datenschutz und cloudbasierte KI miteinander vereinbar sind.
Google wird 5,5 Milliarden Euro investieren, um neue deutsche Rechenzentren und Projekte für grüne Energie zu errichten.