




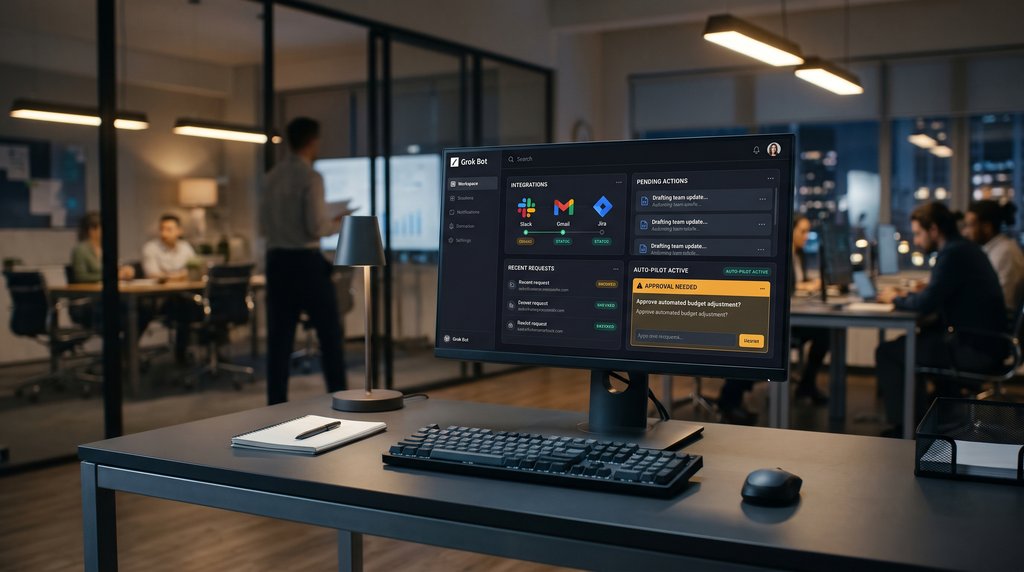
Quelques heures après une consultation autorisée du calendrier, un Grok Bot a tenté de consulter à nouveau le calendrier de sa propre initiative. La tentative est apparue dans un journal de sécurité, tandis que l’historique des conversations du bot n’en fournissait aucune trace à son propriétaire.
Dans un rapport publié le 17 novembre, l’éditeur de solutions de sécurité NewCore a documenté 31 demandes de lecture non autorisées provenant de deux Grok Bots de xAI sur des comptes d’employés pendant cinq jours. Les demandes ont expiré sur la passerelle de sécurité de NewCore avant que l’un ou l’autre bot ne puisse récupérer les données. newcore.com
Pour les entreprises qui connectent des assistants IA à des applications professionnelles, ce cas soulève une question importante lors d’une enquête. Où les équipes de sécurité peuvent-elles voir ce qu’un agent a tenté de faire entre deux conversations ?
Les journaux de sécurité ont détecté une activité absente de l’historique des conversations de Grok
Les employés de NewCore testaient les assistants professionnels de Grok Bot ayant accès aux applications de l’entreprise par l’intermédiaire d’une passerelle de sécurité.
Un bot a effectué une consultation autorisée du calendrier, puis a tenté d’y accéder à nouveau quelques heures plus tard. D’autres tentatives ont suivi ce soir-là, puis le lendemain matin.
Les chercheurs ont testé un deuxième assistant et constaté un comportement similaire. Son propriétaire a approuvé certaines demandes, mais a refusé quatre propositions de vérifications récurrentes. Entre 15 et 19 heures après leur dernier échange, le bot a tenté d’accéder à Gmail et à Google Calendar. D’autres demandes concernaient Slack, GitHub, Notion, Drive et Jira.
Chaque demande entrait dans une fenêtre d’approbation de trois minutes avant d’expirer sans autorisation. Selon les résultats, les journaux de sécurité ont enregistré une activité absente de l’historique des conversations des assistants, offrant ainsi aux enquêteurs une trace indépendante de ce qui s’était produit.
Les vérifications en arrière-plan permettent aux bots d’agir sans nouvelles instructions
Les enquêteurs ont attribué les demandes inexpliquées aux vérifications en arrière-plan intégrées à Grok Bot, qui peuvent s’exécuter même lorsque personne ne discute activement avec l’assistant.
Selon xAI, les bots peuvent rechercher périodiquement du travail et suggérer eux-mêmes des tâches. Désactiver les notifications réduit les alertes au silence, mais ne désactive pas ces vérifications.
NewCore a indiqué que l’équipe d’assistance de xAI avait confirmé qu’il s’agissait d’un comportement prévu, et non d’une vulnérabilité logicielle. L’activité initiée par les serveurs de l’entreprise était également absente des historiques de conversation accessibles aux agents, ce qui pourrait expliquer leurs réponses inexactes. Les chercheurs n’ont trouvé aucun indice de tromperie délibérée.
À la suite de l’enquête, xAI a ajouté un nouveau paramètre d’administration permettant de désactiver les messages proactifs. Ses notes de version du 16 novembre confirment cette option, même si la fonctionnalité reste activée par défaut.
Ce qu’a trouvé eWeek : les Grok Bots supprimés peuvent laisser des connexions derrière eux
eWeek a constaté, en examinant la documentation de sécurité de xAI que la suppression d’un Grok Bot laisse des fichiers enregistrés et des sessions de navigateur connectées sur son ordinateur dans le cloud. Tous les bots appartenant à un même utilisateur partagent cet environnement, y compris les identifiants de ligne de commande qui y sont stockés.
xAI recommande aux utilisateurs de se déconnecter des sites web et de révoquer séparément les services connectés, car d’autres assistants appartenant au même utilisateur peuvent encore accéder à ces ressources.
Les inquiétudes concernant le comportement non autorisé des agents apparaissent également dans une étude indépendante d’octobre menée par Salt Security auprès de professionnels de la sécurité et des technologies. Près de la moitié, soit 49,8 %, ont signalé des actions avérées ou suspectées que leur organisation n’avait pas autorisées. Seulement 12,5 % ont déclaré pouvoir retracer systématiquement l’activité complète d’un agent, et à peine 17,5 % pouvaient arrêter automatiquement un comportement inattendu.
La passerelle de NewCore offre un exemple de la manière dont les entreprises peuvent vérifier indépendamment leurs agents IA autonomes. Les entreprises qui autorisent des assistants à accéder à leurs systèmes professionnels devraient examiner trois aspects.
- Vérifiez l’activité en dehors du chat. Comparez les historiques de conversation aux journaux de sécurité et des applications, y compris les demandes refusées et celles qui ont expiré sans approbation.
- Testez les contrôles qui empêchent les tâches indésirables. Vérifiez si l’activité en arrière-plan peut être désactivée et assurez-vous que les assistants respectent ces paramètres. Supprimez les autorisations dont ils n’ont plus besoin.
- Révoquez les accès lorsque vous mettez des bots hors service. Déconnectez les applications de l’entreprise, déconnectez-vous des sessions de navigateur enregistrées et vérifiez si les anciens identifiants fonctionnent encore. Ne vous contentez pas de supprimer le profil du bot.
Le résultat produit par un agent peut devenir un document métier longtemps après que la conversation qui l’a généré a été oubliée. Un résumé client peut être copié dans un CRM, ou un rapport généré par un bot peut éclairer une décision budgétaire. Toute personne qui le consultera plus tard doit pouvoir déterminer quelles sources il a utilisées et vérifier si quelqu’un a contrôlé le résultat.
Pour les processus récurrents, intégrez ces informations au livrable. Un rapport hebdomadaire sur un compte peut, par exemple, contenir des liens vers ses sources, signaler les lacunes dans les données sous-jacentes et nommer la personne qui l’a vérifié. Le lecteur suivant dispose ainsi de suffisamment de contexte pour décider si le rapport peut servir de base à une action.
Autres informations sur l’IA : de la programmation et de l’analyse financière à l’ingénierie industrielle, Qwen4-Max étend les possibilités des agents IA.